Bitcoin | Conficker | CRY9 | French Jigsaw | Jigsaw | karmen | Malabu | Ransomware | Schwerer | Screenlocker | SnakeEye | Αποκρυπτογράφηση | Λύση | Λύτρα
Ransomware για τους οποίους βρήκαμε λύση Μάιος 2017
ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ ΓΙΑ ΤΟΥΣ ΠΑΡΑΚΑΤΩ RANSOMWARE
ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ !
ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ !
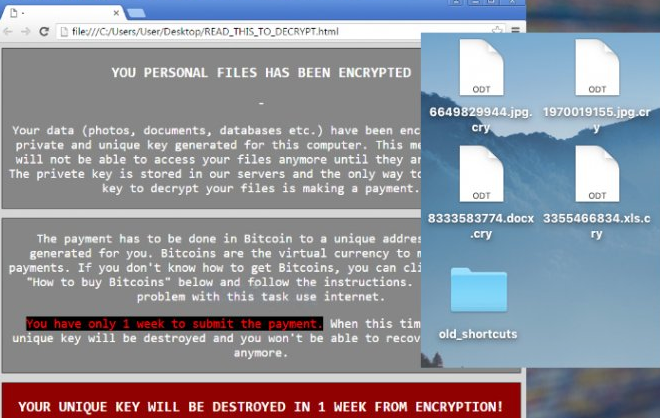
ΒΡΗΚΑΜΕ ΛΥΣΗ ΓΙΑ ΤΟΝ CRY9
” Αν ιός σας ζητάει λύτρα – bitcoin ή έχετε κολλήσει ransomware και τα δεδομένα σας έχουν κρυπτογραφηθεί, τότε η Northwind είναι ο μοναδικός WD Trusted Partner για Ανάκτηση Δεδομένων και Ransomware σε Ελλάδα και Κύπρο. “
Πολλές φορές αναρωτιέστε :
– “πως κόλλησα ransomware?”
ή
– “πως κόλλησα ιο κρυπτογράφησης?”.
Η αλήθεια είναι πως αυτή την ερώτηση την ακούμε καθημερινά πολλές φορές!
Το πρώτο στάδιο που παρατηρεί ένας απλός χρήστης που δεν κατάλαβε ότι κόλλησε Cerber ή κάποιον άλλο Ransomware (ιο κρυπτογράφησης) είναι πως τα αρχεία του άλλαξαν κατάληξη ενώ αυτός δούλευε κανονικά στον υπολογιστή του. Αυτή η ενέργεια συμβαίνει προφανώς λόγο της κρυπτογράφησης του ιού.
Το αμέσως επόμενο πράγμα που σκέφτεται ένας χρήστης προφανώς και είναι
– ” υπάρχει λύση για ransomware?”.
Δυστυχώς αν κολλήσατε ιo “Locky” ή κολλήσατε “Cerber” virus δεν υπάρχει ακόμη λύση παγκοσμίως για την από- κρυπτογράφηση και να γλυτώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
Άλλωστε αυτή είναι η μορφή και ο τρόπος λειτουργίας των ιών κρυπτογράφησης (Ransomware).
Να κρυπτογραφούν με τέτοιο τρόπο τα αρχεία και να τους αλλάζουν την κατάληξη που η απο-κρυπτογράφηση τους για ένα μεγάλο σύνολο από αυτούς (μεταξύ αυτών οι Locky και Cerber) να είναι αδύνατη ΑΚΟΜΗ!
Παρακάτω σας αναφέρουμε όλους τους ιούς που μπορέσαμε να αποκρυπτογραφήσουμε τον Ιανουάριο καθώς και σας αναλύουμε τους νέους ιούς που ανακαλύψαμε τον Ιανουάριο για να είσαστε προσεκτικοί και μέχρι να τους απο- κρυπτογραφήσουμε να μην χρειαστεί να πληρώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
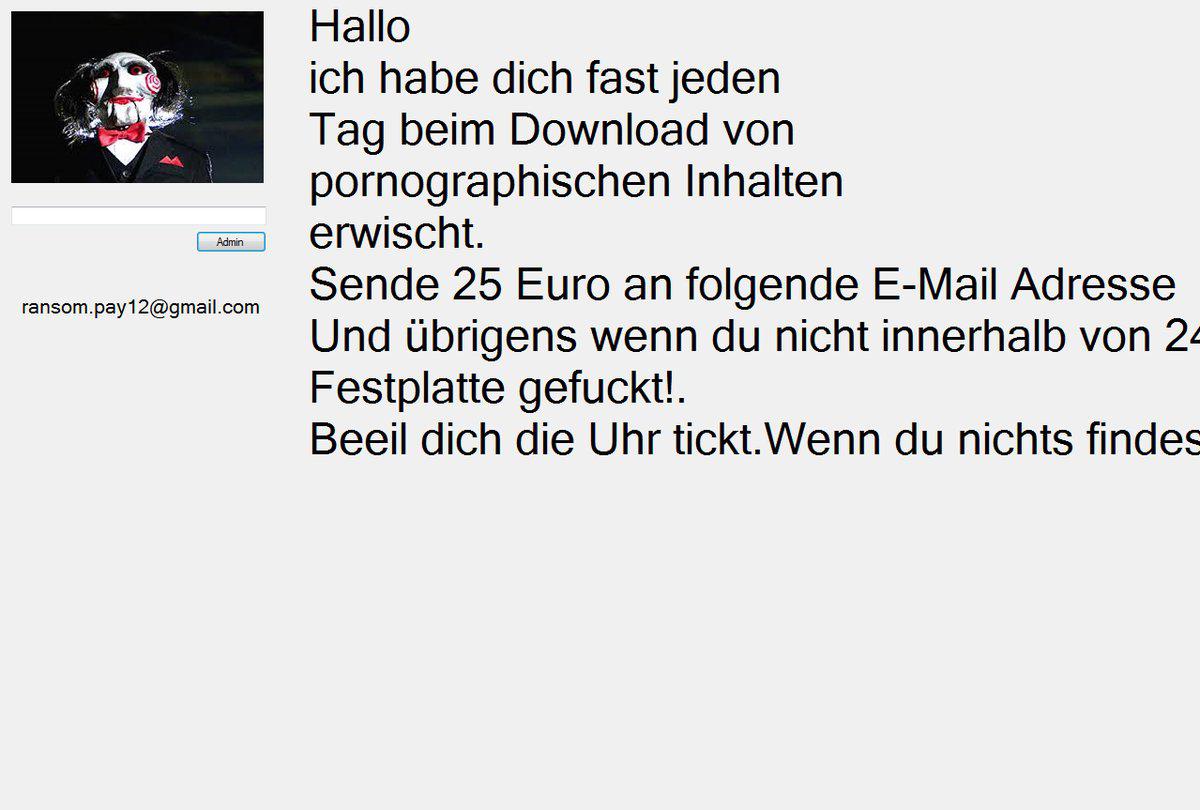
Νεος JigSaw ScreenLocker
Εμφανίστηκε νέος Screenlocker που χρησιμοποιεί εικόνες του Jigsaw της γνωστής ταινίας.
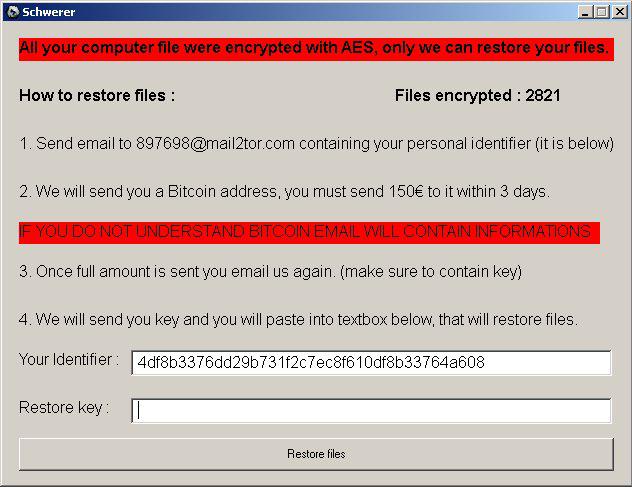
Schwerer…
Αυτός βασίζεται στον AutoIT. Καταφέραμε και τον σπάσαμε.
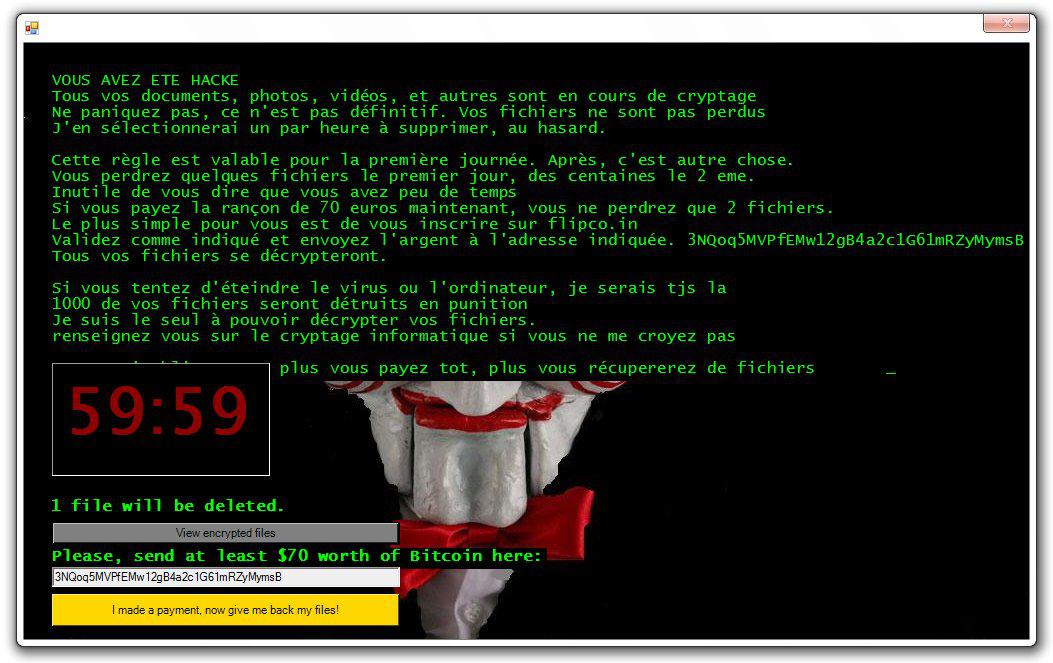
ΓΑΛΛΙΚΗ ΕΚΔΟΣΗ ΤΟΥ JIGSAW
Κατά τα γνωστά, μη πληρώσετε τα λύτρα, έχουμε βρει λύση>>
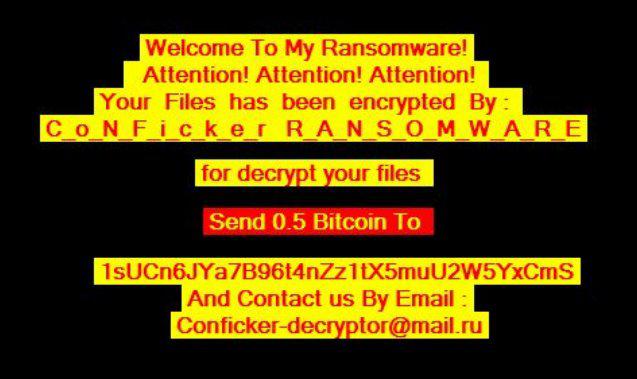
ΝΕΟΙ RANSOMWARE: Conficker, SnakeEye & Malabu
Toυς βάζουμε και τους 3 μαζί γιατί είναι εξίσου κακογραμμένοι.
Για τον SnakeEye είμαστε κοντά στο να βρούμε λύση.
UPDATE 22/4/2017: Για τον SnakeEye ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ! ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!

ΝΕΟΣ RANSOMWARE AS A SERVICE (RaaS): Karmen
Με μεγάλη μας θλίψη είδαμε αυτό το RaaS το οποίο βασίζεται -που αλλού- στον HiddenTear, να διαφημίζεται στο DarkWeb. H αλήθεια είναι ότι δεν έχουμε ακόμη ολοκληρώσει την λύση του αλλά βρισκόμαστε πολύ κοντά σε αυτή και θα σας ενημερώσουμε σύντομα για τα αποτελέσματα.
Εν αναμονή λοιπόν…
Εν αναμονή λοιπόν…

H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.