Bitcoin | enjey | gruxer | Locky | loptr | Matrix | necurs | Ransomware | slocker | Αποκρυπτογράφηση | Γενικές Συμβουλές | ιο κρυπτογρήφησης | Λύση | Λύτρα
Nέοι RANSOMWARE προσοχή ! 7/5/2017 – 14/5/2017
BREAKING NEWS!
Βρήκαμε λύση για τον .wallet Dharma!!!
Βρήκαμε λύση για τον .wallet Dharma!!!
O φοβερότερος Ransomware όλων των εποχών, αποτελεί πλέον παρελθόν!

MH ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ, ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ!!!
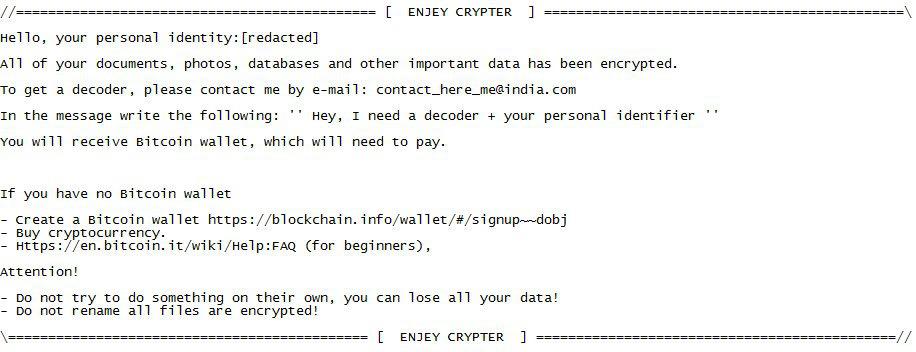
NEΑ ΠΑΡΑΛΛΑΓΗ ΤΟΥ ENJEY
Κατά τ’ άλλα, εμφανίστηκε μία παραλλαγή του Enjey στην οποία δουλεύουμε για να βρούμε λύση. Τοποθετεί την επέκταση .encrypted.decrypter_here.
ΝΕΟΣ RANSOMWARE: GruxEr
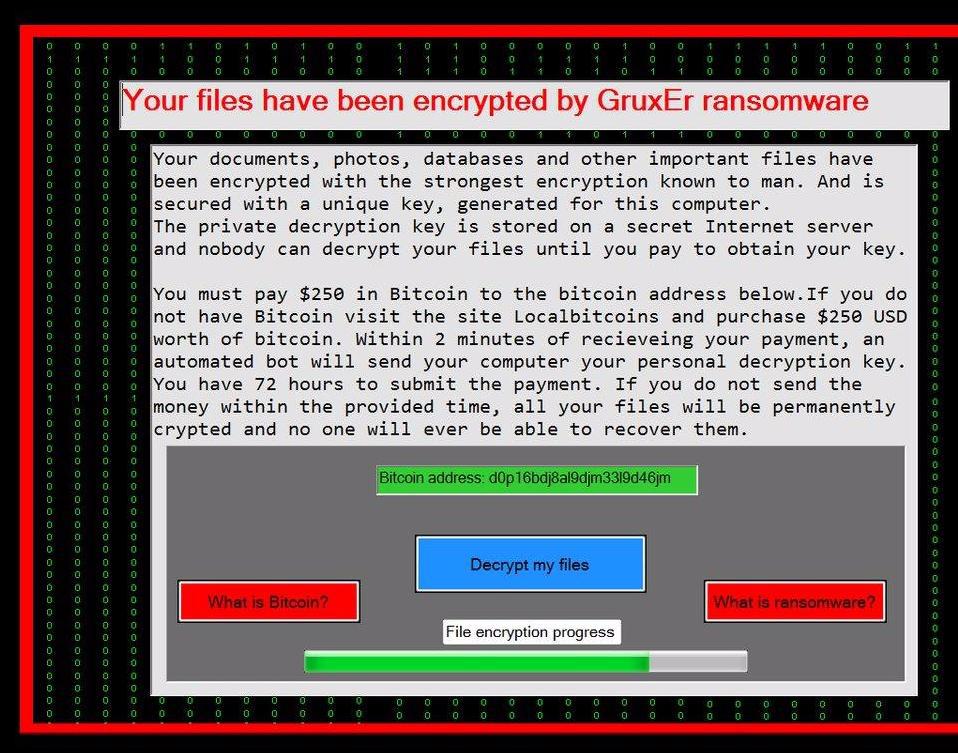
Εμφανίστηκε ένας νέος Ransomware ονόματι GruxEr ο οποίος είναι αρκετά περίεργος: Εϊναι παραλλαγή του HiddenTear. Είναι ταυτόχρονα ScreenLocker και μολύνει τα JPG αρχεία, εισάγωντας μέσα τους ένα άλλο άσχετο .PNG αρχείο.
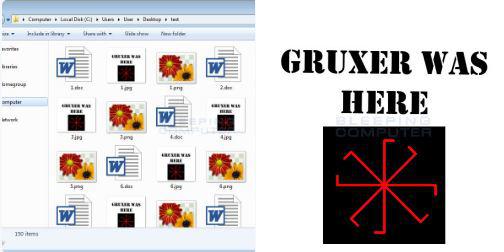

UPDATE 14/5/2017: Εμφανίστηκε και μία παραλλαγή του ακόμα που χρησιμοποιεί background από το Matrix
Παρόλα αυτά, δεν είδαμε να κρυπτογραφεί κάτι η συγκεκριμένη παραλλαγή…
ΝΕΟΣ LOCKY: LOPTR
Όπως αναμενόταν και όπως είχαμε προειδοποιήσει, ο Locky ξαναεμφανίστηκε με νέα επέκταση στα κρυπτογραφημένα αρχεία ενώ το Ransom Note είναι loptr-*4χαρακτηρες*.htm
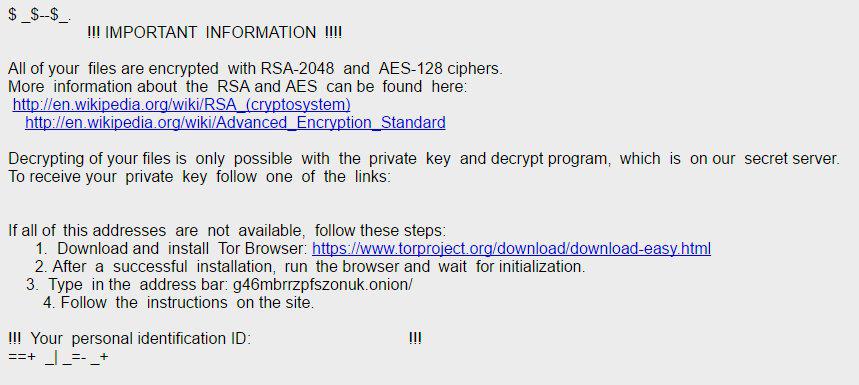
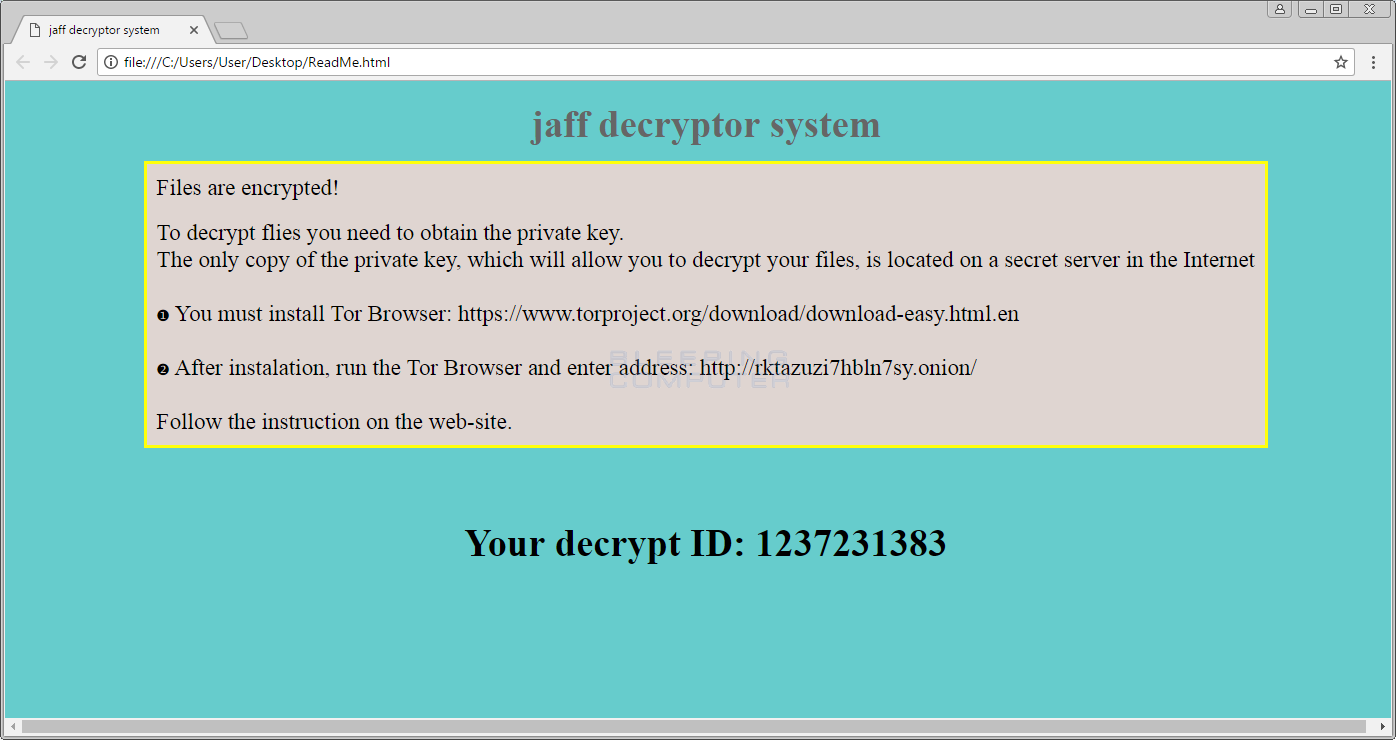
MIAΣ ΚΑΙ ΜΙΛΑΜΕ ΓΙΑ LOCKY…
Πολλοί θεωρούν ότι ο Jaff είναι ο νέος LOCKY. Παρόλο που δεν έχει κάτι το ιδιαίτερο, μεταδίδεται χρησιμοποιώντας τον Necurs (όπως και ο Locky), χρησιμοποιεί το ίδιο payment gateway (όπως και ο Locky) και χρησιμοποιεί τις ίδιες μεθόδους διασποράς (όπως και ο Locky).
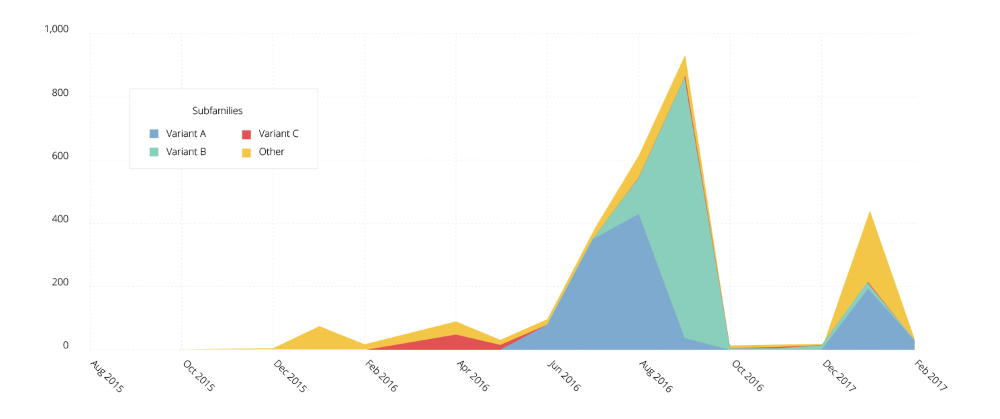
Ο SLOCKER ΞΑΝΑΧΤΥΠΑ ΜΕ 400 (!!!) ΠΑΡΑΛΛΑΓΕΣ!
Παρόλο που είχαμε να τον ακούσουμε από το καλοκαίρι του 2016, ο Slocker ξαφνικά ξύπνησε και χτυπάει με μεγάλο κύμα μολύνσεων όπως φαίνεται και στο γράφημα.
H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.