Marlboro | ODCODC | Ransomware | Yπάρχει λύση για | ιο κρυπτογρήφησης | κόλλησα | Λύση | μην πληρώσετε
Βρήκαμε λύση για τους παρακάτω Ransomware …
RANSOMWARE UPDATES 27 12 16 – 14 01 17
ΒΡΗΚΑΜΕ ΛΥΣΗ ΓΙΑ ΤΟΝ ODCODC RANSOMWARE!
MH ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!
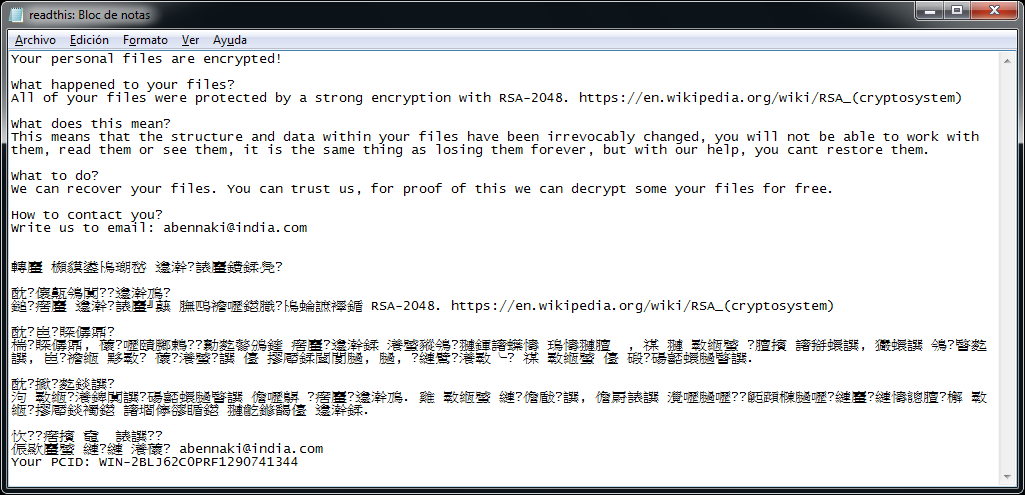
Αυτός έβαζε την επέκταση .odcodc στα αρχεία και άλλαζε το όνομά τους ως εξής:
πχ. mypicture.jpg ——> C-email-abennaki@india.com-mypicture.jpg.odcodc
και άφηνε ένα ransom note το οποίο ονομάζεται readthis.txt σε κάθε φάκελο.
Πολλές φορές αναρωτιέστε :
– “πως κόλλησα ransomware?” ή
– “πως κόλλησα ιο κρυπτογράφησης?”.
– “πως κόλλησα ransomware?” ή
– “πως κόλλησα ιο κρυπτογράφησης?”.
Η αλήθεια είναι πως αυτή την ερώτηση την ακούμε καθημερινά πολλές φορές!
Το πρώτο στάδιο που παρατηρεί ένας απλός χρήστης που δεν κατάλαβε ότι κόλλησε Cerber ή κάποιον άλλο Ransomware (ιο κρυπτογράφησης) είναι πως τα αρχεία του άλλαξαν κατάληξη ενώ αυτός δούλευε κανονικά στον υπολογιστή του.
Αυτή η ενέργεια συμβαίνει προφανώς λόγο της κρυπτογράφησης του ιού.
Το αμέσως επόμενο πράγμα που σκέφτεται ένας χρήστης προφανώς και είναι
– ” υπάρχει λύση για ransomware?”.
Δυστυχώς αν κολλήσατε ιo “Locky” ή κολλήσατε “Cerber” virus δεν υπάρχει ακόμη λύση παγκοσμίως για την από- κρυπτογράφηση και να γλυτώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
Άλλωστε αυτή είναι η μορφή και ο τρόπος λειτουργίας των ιών κρυπτογράφησης (Ransomware). Να κρυπτογραφούν με τέτοιο τρόπο τα αρχεία και να τους αλλάζουν την κατάληξη που η απο- κρυπτογράφηση τους για ένα μεγάλο σύνολο από αυτούς (μεταξύ αυτών οι Locky και Cerber) να είναι αδύνατη ΑΚΟΜΗ!
Παρακάτω σας αναλύουμε τους ιούς που μπορούμε να απο- κρυπτογραφήσουμε για να μην χρειαστεί να πληρώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
ΒΡΗΚΑΜΕ ΛΥΣΗ – ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!
Ο Merry Christmas Ransomware υποκλέπτει και προσωπικά δεδομένα
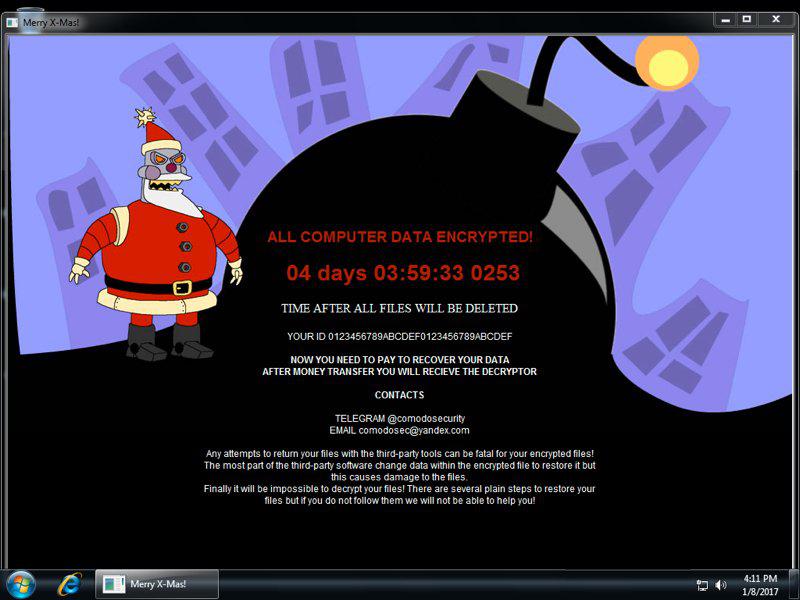
Ανακαλύφθηκε παραλλαγή του Merry Christmas Ransomware ο οποίος στο Ransom Note χρησιμοποιεί το κακό ρομπότ Santa Claus από το Futurama. Επίσης, πλέον εγκαθιστά το DiamondFox malware στους μολυσμένους υπολογιστές, το οποίο χρησιμοποιείται από τους developers του Merry Christmas για να συλλέξουν προσωπικά στοιχεία όπως κωδικούς, ευαίσθητα προσωπικά δεδομένα κλπ.
ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ, ΜΗ ΠΛΗΡΩΝΕΤΕ ΤΑ ΛΥΤΡΑ!
NEOΣ Ransomware: Marlboro
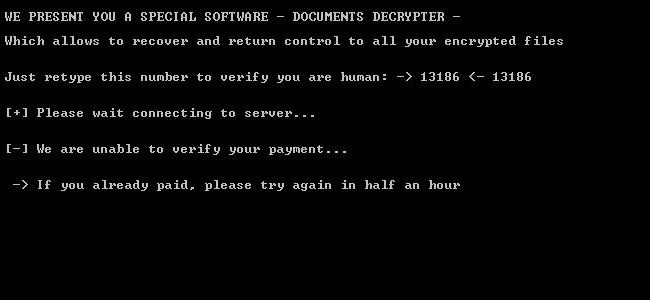
Κάποιο τζιμάνι έγραψε και διένειμε αυτόν τον νέο Ransomware και τον ονόμασε Marlboro. Βάζει την επέκταση .oops στα κρυπτογραφημένα αρχεία.
Μέσα σε 24 ώρες από την ανακάλυψή του είχαμε ΒΡΕΙ ΛΥΣΗ
ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!
H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.