Χάκαραν και έκλεβαν JEEP … Διαβάστε τον τρόπο !
ΣΥΝΕΛΗΦΘΗ ΣΥΜΜΟΡΙΑ ΓΙΑ ΧΑΚΑΡΙΣΜΑ ΚΑΙ ΚΛΟΠΗ ΠΕΡΙΣΣΟΤΕΡΩΝ ΑΠΟ 150 JEEP WRANGLER
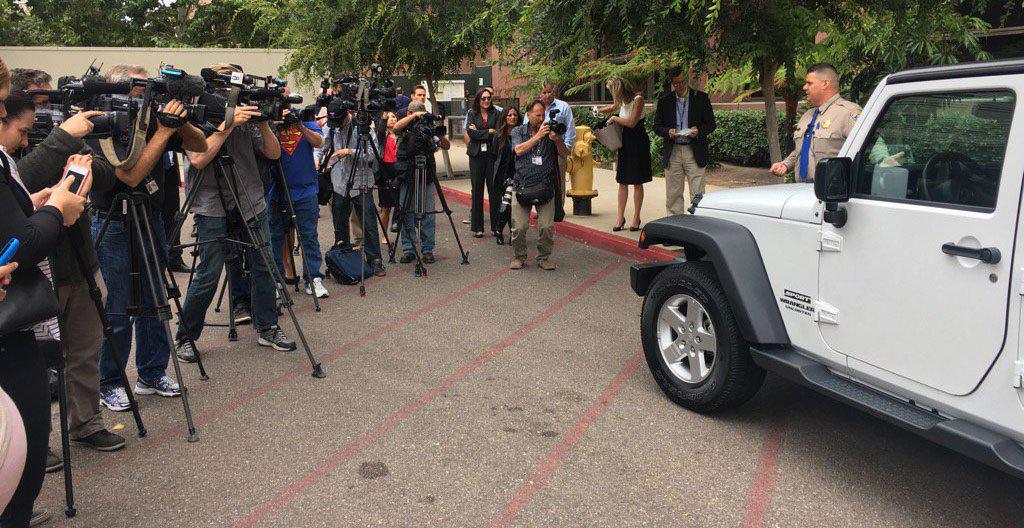
Το FBI συνέλαβε χτες (31/5/2017) μέλη μίας συμμορίας μοτοσυκλετιστών με την κατηγορία ότι χάκαραν και έκλεψαν περισσότερα από 150 Jeep Wrangler από τη Νότια Καλιφόρνια, τα οποία στη συνέχεια πέρασαν από τα σύνορα με το Μεξικό με σκοπό να τα πουλήσουν ολόκληρα ή για ανταλλακτικά.
Το ενδιαφέρον είναι ότι οι πρακτικές που ακολούθησαν συνδιάζουν παλιά σχολή (με λοστούς και σύρματα) και hi-tech με φορητούς υπολογιστές κλπ.
Το όνομα της συμμορίας είναι Η
ooligans Motorcycle Club και έχει έδρα στην Tijuana του Μεξικό.Το ενδιαφέρον είναι ότι οι πρακτικές που ακολούθησαν συνδιάζουν παλιά σχολή (με λοστούς και σύρματα) και hi-tech με φορητούς υπολογιστές κλπ.
Η ΥΠΟ-ΟΜΑΔΑ “DIRTY 30” ΠΙΣΩ ΑΠΟ ΤΙΣ ΚΛΟΠΕΣ
Τα μέλη της συμμορίας που πήραν μέρος στις ληστείες είχαν πολύ συγκεκριμένο ρόλο και ήταν μέλη της συμμορίας Hooligans Motorcycle Club.
Τα μέλη είχαν οργανωθεί σε διάφορες ομάδες όπου κάθε μέλος κάθε ομάδας είχε πολύ συγκεκεριμένο ρόλο. Κάποιος ήταν ο επικεφαλής, κάποιος ο “μπουκαδόρος”, κάποιος ο μεταφορέας/οδηγός και κάποιος ο key-master όπως τον αποκαλούσαν.
Όλες οι ληστείες ξεκίνησαν με τη φάση της παρακολούθησης με το μέλος που είχε το ρόλο του σκάουτερ να κόβει βόλτες στη Νότια Καλιφόρνια με σκοπό να εντοπίσει Jeep Wrangler και να τα βάλει στο μάτι.
Η ΣΥΜΜΟΡΙΑ ΕΙΧΕ ΠΡΟΣΒΑΣΗ ΣΕ ΒΑΣΗ ΔΕΔΟΜΕΝΩΝ ΤΗΣ JEEP
Oι αρχές αναφέρουν ότι η συμμορία, μόλις εντόπιζε κάποιο Wrangler αναλάμβανε δράση με τον σκάουτερ να καταγράφει το VIN (Vehicle Identification Number), έναν κωδικό που είναι γραμμένος στο ταμπλό ή σε άλλο σημείο του αυτοκινήτου.
Οι σκάουτερ στη συνέχεια έδιναν το VIN στον επικεφαλής, ο οποίος τον έδινε στον Key Master. Ο κλειδοκράτορας είχε βρεί τρόπο και είχε αποκτήσει πρόσβαση σε απόρρητη βάση δεδομένων της JEEP η οποία περιείχε εναλλακτικούς κωδικούς κλειδιών για τα Wrangler.
Χρησιμοποιώντας το VIN, οι κλειδοκράτορες κατέβαζαν από τη βάση δύο κωδικούς. Με τον πρώτο κωδικό έπαιρναν πληροφορίες για το πως να “κόψουν” ένα καινούργιο φυσικό κλειδί.
Στη συνέχεια έδιναν το καινούργιο κλειδί μαζί με τον δεύτερο κωδικό στον επικεφαλής οι οποίοι το έδιναν στα μέλη που είχαν αναλάβει την κλοπή του οχήματος.
Από τις έρευνες που έγιναν, τα στοιχεία της απόρρητης βάσης πάρθηκαν από μία αντιπροσωπεία της Jeep στο Cabo San Lucas του Μεξικό. Δεν έγινε σαφές αν η αντιπροσωπεία ήταν θύμα hacking ή αν ήταν συνεργοί της σπείρας.
ΟΙ ΚΛΕΦΤΕΣ ΠΡΟΓΡΑΜΜΑΤΙΖΑΝ ΝΕΑ ΚΛΕΙΔΙΑ!
Όμως οι κλοπές δεν ήταν εύκολη υπόθεση ακόμα και όταν οι ληστές είχαν το εναλλακτικό κλειδί, καθώς το τσιπάκι του κλειδιού δεν μπορούσε να επικοινωνήσει και να επαληθεύσει τον εαυτό του με το αυτοκίνητο, καθώς θα έπρεπε να υπάρχει φυσική επαφή.
Όταν ο κλέφτης πλησίαζε το όχημα, μια ομάδα της συμμορίας χρησιμοποιούσε σύρματα και γάντζους προκειμένου να ανοίξει το καπό του αυτοκινήτου και να απενεργοποιήσει τη σειρήνα του συναγερμού και τα μπροστινά φώτα του αυτοκινήτου. Ο συναγερμός και πάλι ενεργοποιούνταν, αλλά το μόνο που έκανε ήταν να αναβοσβήνει τα πίσω φώτα του οχήματος.
Οι ληστές στη συνέχεια χρησιμοποιούσαν το εναλλακτικό κλειδί για να ανοίξουν την πόρτα του οχήματος, έμπαιναν σε αυτό και έβαζαν το κλειδί στη μίζα. Στη συνέχεια, ταχύτατα συνέδεαν μια φορητή συσκευή διαγνωστικού αυτοκινήτων (αυτά που είναι γνωστά ως “διαβολάκια”) στον εγκέφαλο του αυτοκινήτου και με τον δεύτερο κωδικό επαναπρογραμμάτιζαν το κλειδί, συγχρονίζοντας το αυτοκίνητο.
Μέσα σε λίγα λεπτά, οι κλέφτες είχαν δημιουργήσει ένα λειτουργικό κλειδί, είχαν κλείσει το συναγερμό και είχαν φύγει με το αυτοκίνητο. Ένα μέλος με το ρόλο του οδηγού, πήγαινε το αυτοκίνητο στο Μεξικό, όπου πωλούνταν ολόκληρο ή σε ανταλλακτικά.
Στο παρακάτω βίντεο φαίνεται η συμμορία να κλέβει ένα Wrangler σε λιγότερο από δύο λεπτά.
ΠΑΝΩ ΑΠΟ $4.500.000 Η ΛΕΙΑ ΤΟΥΣ
Εκπρόσωποι των αμερικανικών αρχών ισχυρίστηκαν ότι η έρευνά τους ξεκίνησε όταν τυχαία συνέλαβαν 3 μέλη της συμμορίας στις αρχές του 2015.
Οι πληροφορίες που απέσπασαν από τους συλληφθέντες επέτρεψε στο FBI να ανακαλύψει τις hi-tech ικανότητες της συμμορίας. Σύμφωνα με το FBI από το 2014 η συμμορία έχει διαπράξει κλοπές Wrangler αξίας μεγαλύτερης από 4.5 εκατομμύρια δολλάρια. Έχουν γίνει συλλήψεις μόλις 3 μελών ενώ επίσημα αναφέρεται ότι τη σπείρα αποτελούσαν 9 άτομα, οι οποίοι διαφεύγουν. Πάντως, το FBI ισχυρίζεται ότι υπάρχουν κι άλλα μέλη που δεν έχουν ταυτοποιηθεί.
Ήδη έχει σταλεί αίτημα στην Jeep να αλλάξει το σύστημα με το οποίο ανοίγει το καπό, έτσι ώστε να μην είναι δυνατόν να ανοίξει εξωτερικά.
H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.