
ANDROID | Bitcoin | cryptolocker | dynacrypt | erebus | lockdroid | Ransomware | Spora | winndows | Αποκρυπτογράφηση | Ιος | κρυπτογράφηση | Λύση | Λύτρα
Ransomware – Ιοί Κρυπτογράφησης – Λύτρα 02/2017
Ransomware – Ιοί Κρυπτογράφησης – Λύτρα 02/2017 άρθρο από τη Northwind Data Recovery.
RANSOMWARE UPDATES 04/02/2017 – 11/02/2017
Ο Spora, ένας από τους πιο επιθετικούς Ransomware που κυκλοφορούν, με έναν από τους πιο καλογραμμένους κώδικες, με εξαιρετικό “Customer Support” (ειρωνία!) κάνει PR με σκοπό να αποκτήσει καλή φήμη.
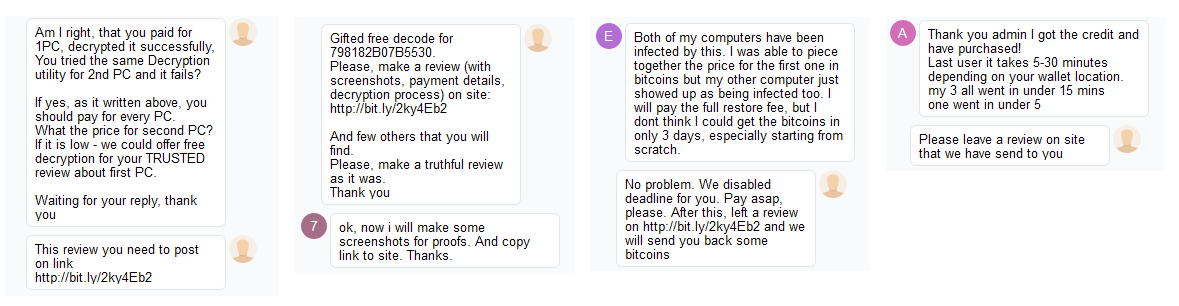 |
| Spora Ransomware – Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
Η ακόμα μεγαλύτερη ειρωνία είναι ότι τα θύματα που επικοινωνούν με τους δημιουργούς του Ransomware τους λένε και ευχαριστώ…
Πολλές φορές αναρωτιέστε :
– “πως κόλλησα ransomware?”
ή
– “πως κόλλησα ιο κρυπτογράφησης?”.
Η αλήθεια είναι πως αυτή την ερώτηση την ακούμε καθημερινά πολλές φορές!
Το πρώτο στάδιο που παρατηρεί ένας απλός χρήστης που δεν κατάλαβε ότι κόλλησε Cerber ή κάποιον άλλο Ransomware (ιο κρυπτογράφησης) είναι πως τα αρχεία του άλλαξαν κατάληξη ενώ αυτός δούλευε κανονικά στον υπολογιστή του. Αυτή η ενέργεια συμβαίνει προφανώς λόγο της κρυπτογράφησης του ιού.
Το αμέσως επόμενο πράγμα που σκέφτεται ένας χρήστης προφανώς και είναι
– ” υπάρχει λύση για ransomware?”.
Δυστυχώς αν κολλήσατε ιo “Locky” ή κολλήσατε “Cerber” virus δεν υπάρχει ακόμη λύση παγκοσμίως για την από- κρυπτογράφηση και να γλυτώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
Άλλωστε αυτή είναι η μορφή και ο τρόπος λειτουργίας των ιών κρυπτογράφησης (Ransomware).
Να κρυπτογραφούν με τέτοιο τρόπο τα αρχεία και να τους αλλάζουν την κατάληξη που η απο-κρυπτογράφηση τους για ένα μεγάλο σύνολο από αυτούς (μεταξύ αυτών οι Locky και Cerber) να είναι αδύνατη ΑΚΟΜΗ!
Παρακάτω σας αναφέρουμε όλους τους ιούς που μπορέσαμε να αποκρυπτογραφήσουμε τον Ιανουάριο καθώς και σας αναλύουμε τους νέους ιούς που ανακαλύψαμε τον Ιανουάριο για να είσαστε προσεκτικοί και μέχρι να τους απο- κρυπτογραφήσουμε να μην χρειαστεί να πληρώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
Σύμφωνα με τη Symantec, ο περιβόητος Lockdroid Ransomware που χτυπάει συσκευές Android, έχει εμπλουτιστεί με νεες δυνατότητες, οι οποίες αν και ήταν πολύ κοινές για τους Desktop Ransomware, πρώτη φορά τους βλέπουμε σε Ransomware για κινητές συσκευές Android.
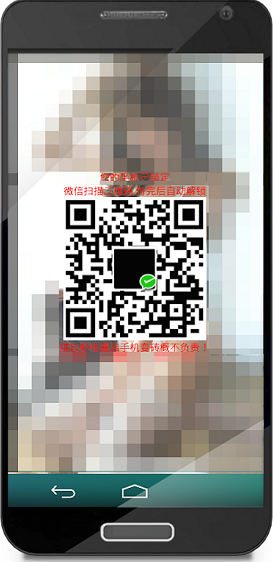 |
| Lockdroid Ransomware – Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
Συγκεκριμένα, με τις νέες δυνατότητες, το κακόβουλο λογισμικό παρακολουθεί τις λειτουργίες της συσκευής και την κατάλληλη στιγμή την κλειδώνει και εμφανίζει το μήνυμα για τα λύτρα.
Ένας νέος Ransomware εμφανίστηκε ο οποίος ονομάζεται Erebus και έχει δύο ενδιαφέροντα χαρακτηριστικά:
 |
| Erebus – Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
Πρώτον ζητάει ένα σχετικά χαμηλό ποσό ως λύτρα ($90) και δεύτερον προσπερνάει το UAC των Windows (εκείνη τη λειτουργία όπου τα Windows ζητούν επιβεβαίωση πριν τρέξουν κάποιο πρόγραμμα…), με αποτέλεσμα να μπορεί να τρέξει χωρίς την άδεια του χρήστη, με elevated δικαιώματα.
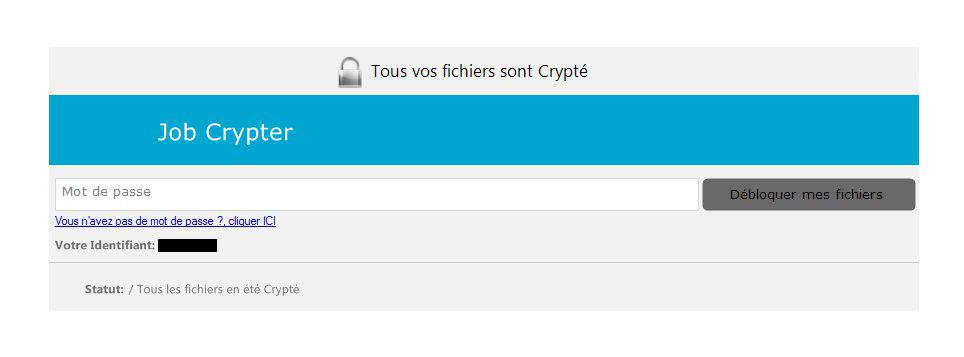
Διαπιστώνουμε ότι ο JobCrypter ξαναεμφανίστηκε μετά από αρκετό καιρό αδεάνειας.
 |
| JobCrypter – Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
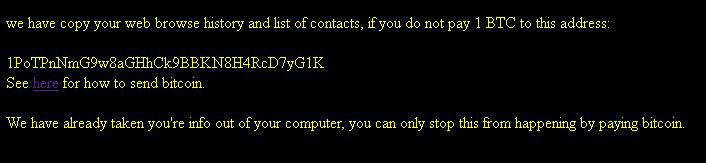
Αυτός κλέβει κωδικούς, κλειδιά και αρχεία πιστοποιητικών (ie5/key/pem/ppk) και εμφανίζει μια τραγική εικόνα όπου ζητάει 1 Bitcoin.
 |
| Ransomware – Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
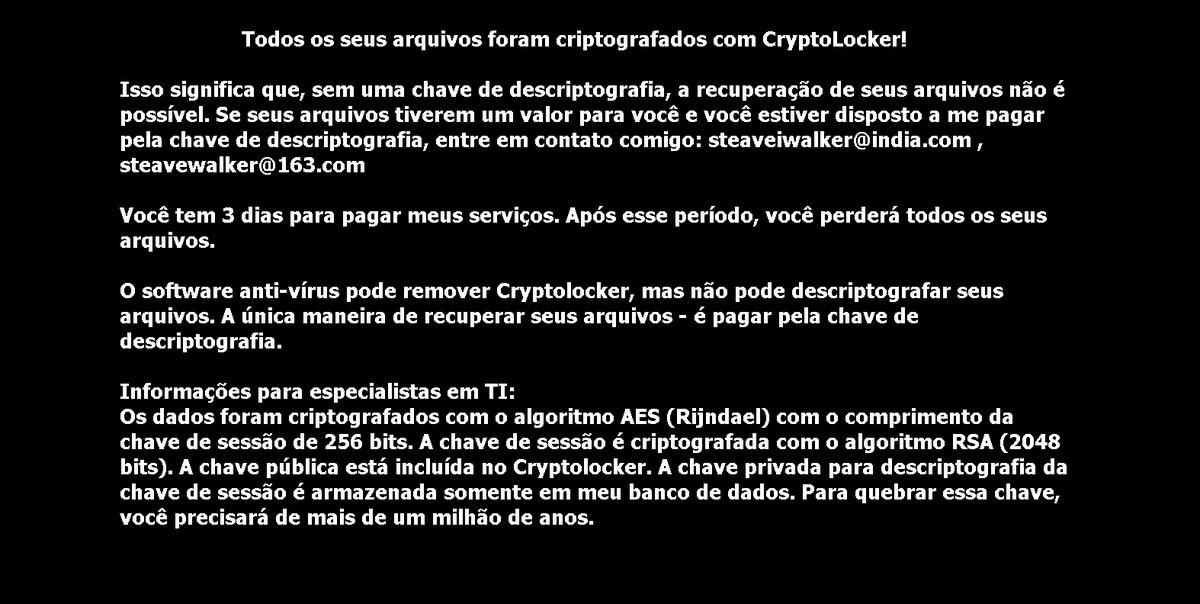
Πορτογαλικός είναι ο επόμενος Ransomware που εμφανίστηκε αυτή τη βδομάδα, ο οποίος βάζει την επέκταση id-%X%_stetaveiwalker@india.com στα αρχεία και εμφανίζει ransom note με όνομα Como_abrir_arquivos.txt
 |
| Cryptolocker Ransomware – Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
Με τον πιο πάνω πορτογαλικό Ransomware, πιάσαμε ένα θλιβερό milestone. Οι γνωστοί Ransomware που έχουν εντοπιστεί και αναλυθεί ανέρχονται στους 300.
Αυτός, ο #301 Ransomware, κρυπτογραφεί τα δεδομένα και κλέβει και ένα σωρό πληροφορίες από τον Η/Υ του θύματός του.
 |
| DynaCrypt Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
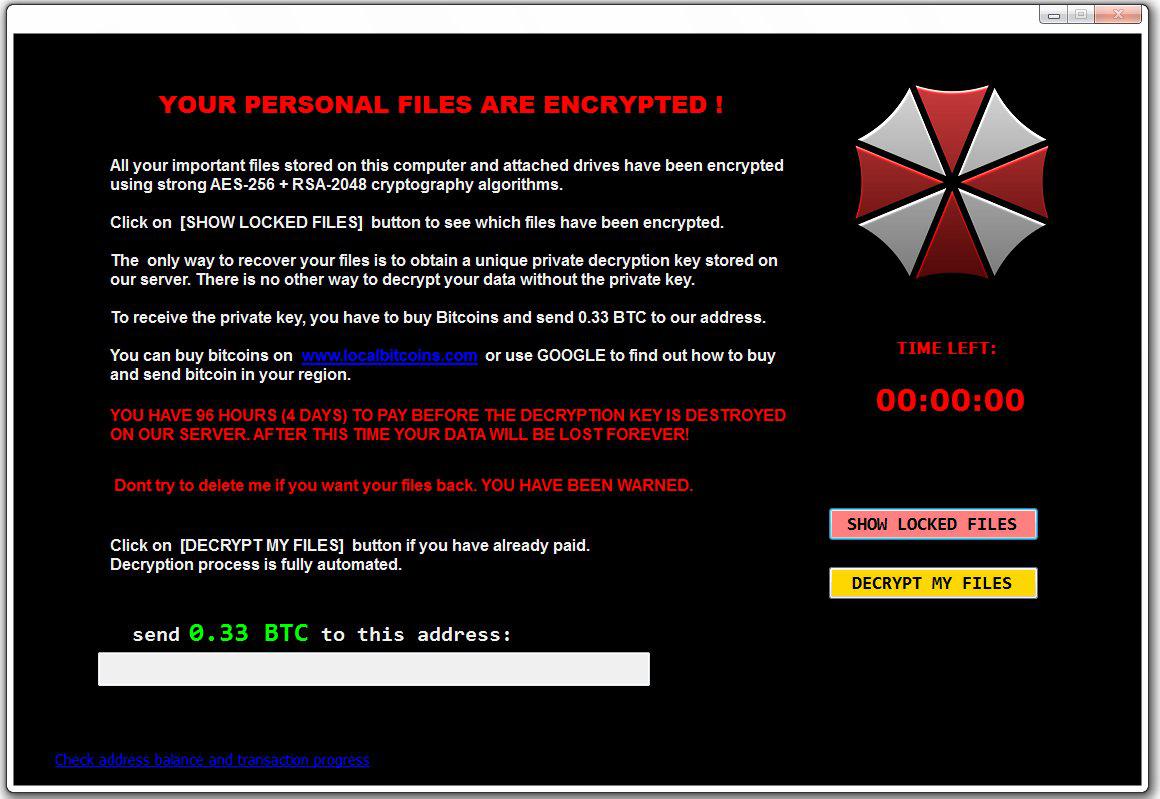
Κι άλλος Ransomware αυτήν την εβδομάδα, ο Fadesoft. Αυτός χρησιμοποιεί το λογότυπο της Umbrella Corporation από το Resident Evil.
 |
| Fadesoft Ιός Κρυπτογράφησης και Bitcoin Λύτρα |
Αυτός φτιάχτηκε με τη χρήση ενός builder που κυκλοφορεί στο Dark Web μέσω του οποίου μπορείς να τροποποιήσεις διάφορες λειτουργίες καθώς και την επέκταση που τοποθετεί στα κρυπτογραφημένα αρχεία.
 |
| SerbRansom Ransomware Ψάχνουμε λύση για τον Ιο Κρυπτογράφησης |
Η έκδοση που βρήκαμε εμείς χρησιμοποιεί την .velikasrbija ως επέκταση.
Πάντως, ο δημιουργός του Ransomware αυτού, ένας -προφανώς- σέρβος ακροδεξιός εθνικιστής, είναι πολύ κοντά στο να συλληφθεί, καθώς δεν ήταν -επίσης προφανώς- και τόσο έξυπνος ώστε να καλύψει όλα του τα ίχνη.
Ονομάζεται GoGo και τοποθετεί την επέκταση .wcry στα αρχεία.
 |
| GOGO ransomware – ιός κρυπτογράφησης |
H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.