Bitcoin | Jigsaw | mrlocker | Ransomware | Αποκρυπτογράφηση | δεδομένα | διαδικασία ανάκτησης | Λύση | Λύτρα
Ransomware, busted… Μην πληρώσετε έχουμε λύση (Ιούνιος 2017)
Οι νέοι Ransomware που μπορούμε να αποκρυπτογραφήσουμε…
ΝΕΑ ΠΑΡΑΛΛΑΓΗ ΤΟΥ JIGSAW: Ramsey

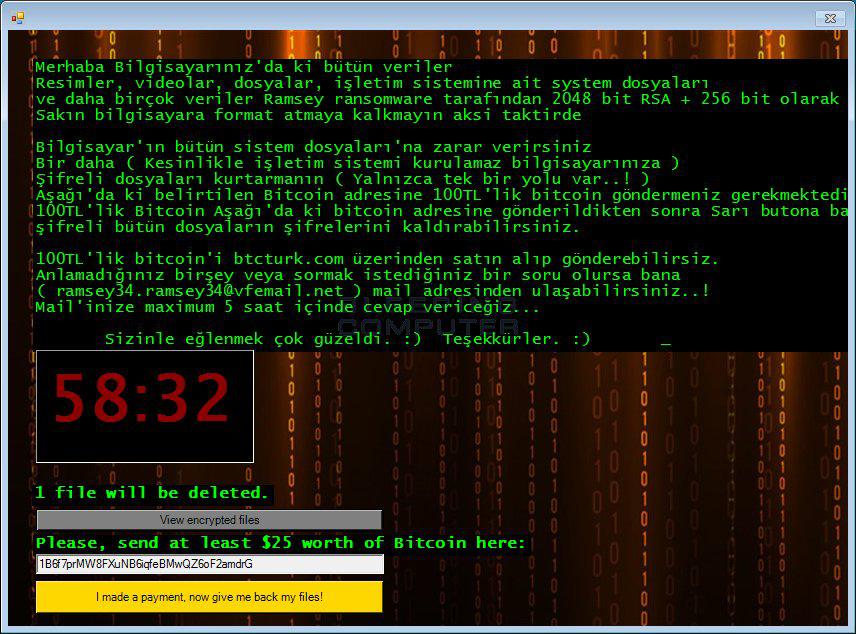
Ξεκινάμε με τον αγαπημένο μας Jigsaw. Τοποθετεί την επέκταση .ram στα κρυπτογραφημένα αρχεία. ΜΠΟΡΟΥΜΕ ΝΑ ΤΟΝ ΑΠΟΚΡΥΠΤΟΓΡΑΦΗΣΟΥΜΕ.
Κι άλλος Jigsaw…
Περιμένουμε να δούμε πολλές παραλλαγές του Jigsaw στο αμέσως επόμενο χρονικό διάστημα. Αυτός ονομάζεται StrutterGear. Είναι υπό κατασκευή και προς το παρόν κρυπτογραφεί μερικά δοκιμαστικά αρχεία. 

Είμαστε σε θέση να τον αποκρυπτογραφήσουμε.
… κι άλλος ένας Jigsaw…
Χρησιμοποιεί την επέκταση .lost και προσποιείται ότι είναι Flash.
Όπως πάντα, μπορούμε να τον αποκρυπτογραφήσουμε.
” Αν ιός σας ζητάει λύτρα – bitcoin ή έχετε κολλήσει ransomware και τα δεδομένα σας έχουν κρυπτογραφηθεί, τότε η Northwind είναι ο μοναδικός WD Trusted Partner για Ανάκτηση Δεδομένων και Ransomware σε Ελλάδα και Κύπρο. “
Πολλές φορές αναρωτιέστε :
– “πως κόλλησα ransomware?”
ή
– “πως κόλλησα ιο κρυπτογράφησης?”.
Η αλήθεια είναι πως αυτή την ερώτηση την ακούμε καθημερινά πολλές φορές!
Το πρώτο στάδιο που παρατηρεί ένας απλός χρήστης που δεν κατάλαβε ότι κόλλησε Cerber ή κάποιον άλλο Ransomware (ιο κρυπτογράφησης) είναι πως τα αρχεία του άλλαξαν κατάληξη ενώ αυτός δούλευε κανονικά στον υπολογιστή του. Αυτή η ενέργεια συμβαίνει προφανώς λόγο της κρυπτογράφησης του ιού.
Το αμέσως επόμενο πράγμα που σκέφτεται ένας χρήστης προφανώς και είναι
– ” υπάρχει λύση για ransomware?”.
Δυστυχώς αν κολλήσατε ιo “Locky” ή κολλήσατε “Cerber” virus δεν υπάρχει ακόμη λύση παγκοσμίως για την από- κρυπτογράφηση και να γλυτώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
Άλλωστε αυτή είναι η μορφή και ο τρόπος λειτουργίας των ιών κρυπτογράφησης (Ransomware).
Να κρυπτογραφούν με τέτοιο τρόπο τα αρχεία και να τους αλλάζουν την κατάληξη που η απο-κρυπτογράφηση τους για ένα μεγάλο σύνολο από αυτούς (μεταξύ αυτών οι Locky και Cerber) να είναι αδύνατη ΑΚΟΜΗ!
Παρακάτω σας αναφέρουμε όλους τους ιούς που μπορέσαμε να αποκρυπτογραφήσουμε τον Ιανουάριο καθώς και σας αναλύουμε τους νέους ιούς που ανακαλύψαμε τον Ιανουάριο για να είσαστε προσεκτικοί και μέχρι να τους απο- κρυπτογραφήσουμε να μην χρειαστεί να πληρώσετε τα λύτρα που ζητάει ο ιός σε bitcoin.
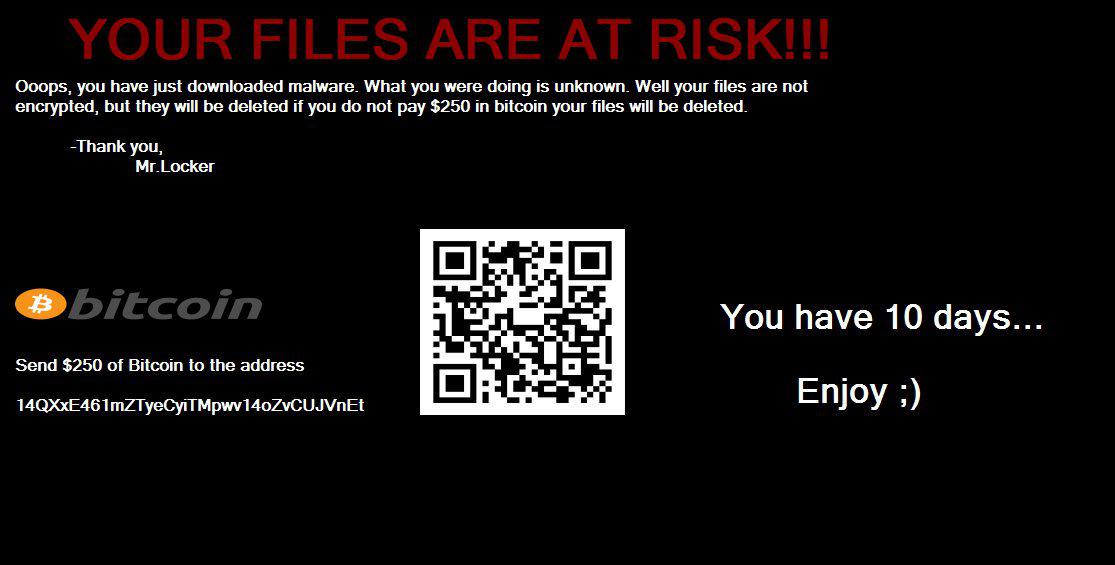
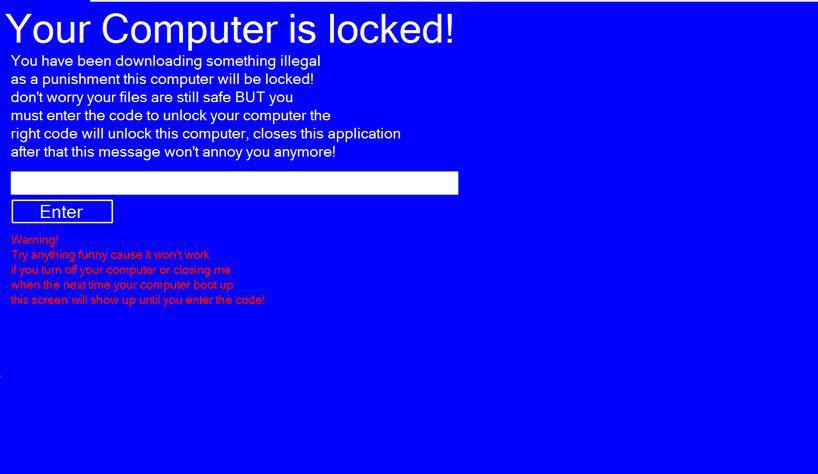
UPDATE 10/6: Εμφανίστηκε και νέος MrLocker
Ο κωδικός για να τον ξεκλειδώσετε είναι 6269521. Να μας πείτε ευχαριστώ.
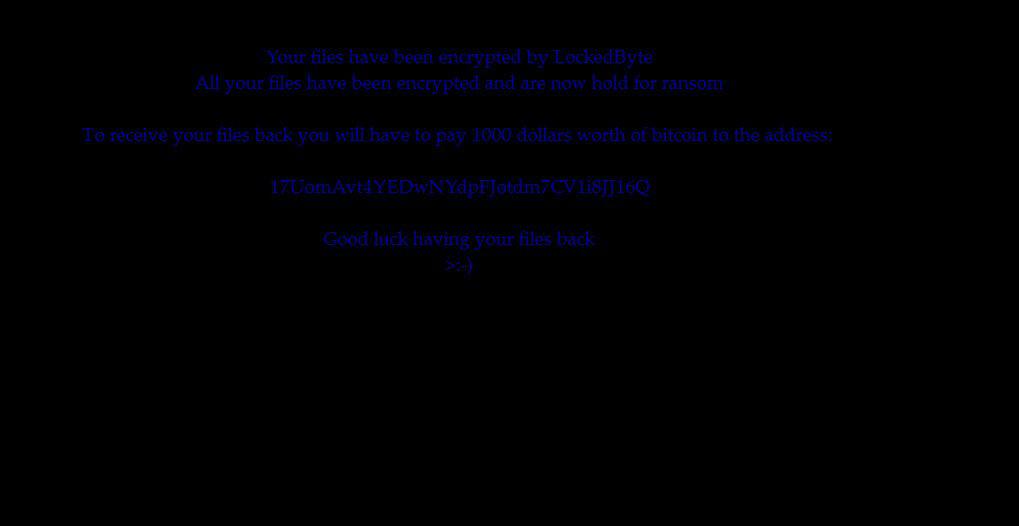
ΝΕΟΣ RANSOMWARE: Lockedbyte
Αυτός χρησιμοποιεί XOR, τοποθετεί τυχαίες επεκτάσεις στα αρχεία και έχει αυτό το τραγικό Ransom Note:
EXOYME BΡΕΙ ΛΥΣΗ, ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ.
ΝΕΟΣ RANSOMWARE: BlackSheep
Aυτός τοποθετεί την επέκταση .666 στα αρχεία και αφήνει αυτό το Ransom Note:

ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ, ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ
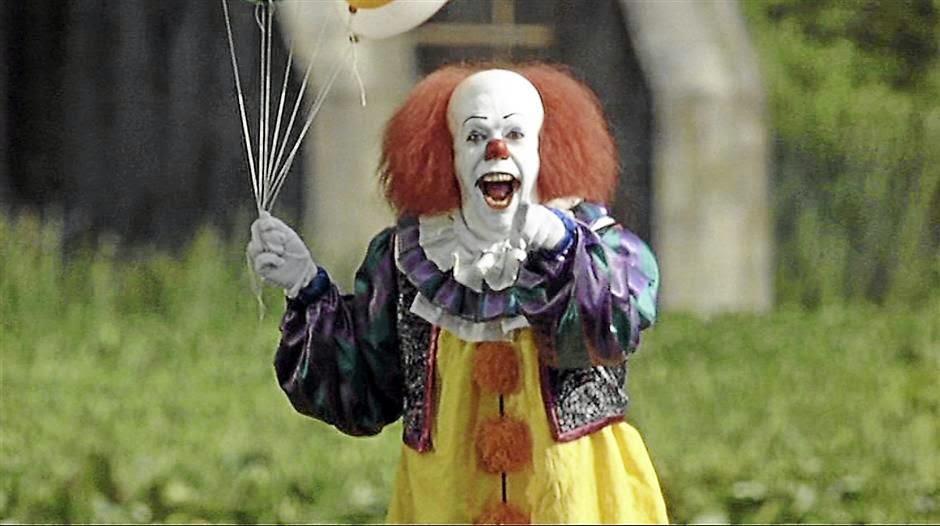
ΝΕΟΣ JigSaw: CreepyClown
Αυτός βάζει τη φωτογραφία ενός κλόουν στο background. Ώς συνήθως, έχουμε σπάσει τον αλγόριθμό του και μπορούμε να τον αποκρυπτογραφήσουμε.
ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ, ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!
ΝΕΟΣ ScreenLocker: Bloopers
Δεν κρυπτογραφεί τίποτα. Αγνοήστε τον.
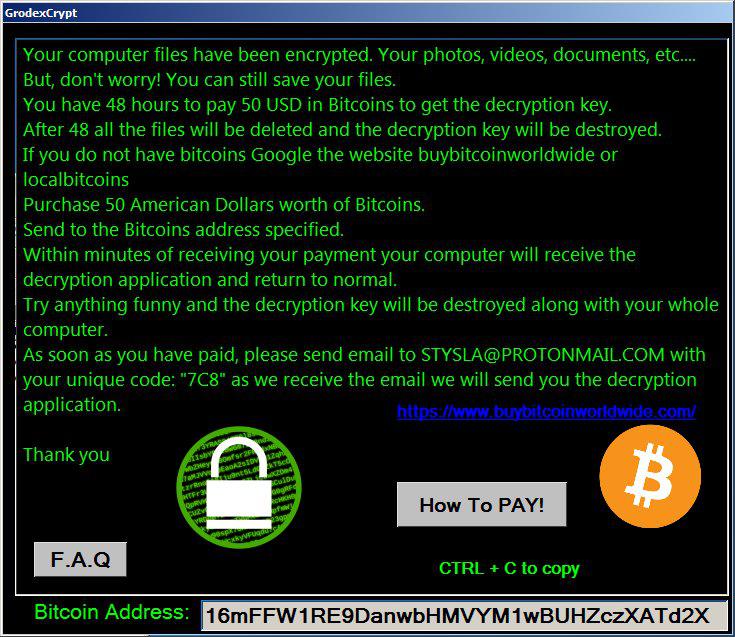
ΝΕΟΣ RANSOMWARE: GrodexCrypt
Κάποιος πήρε τον Crypt888, έβαλε GUI από πάνω και τον ονόμασε GrodexCrypt.
Έχουμε βρει λύση.
ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ, ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!

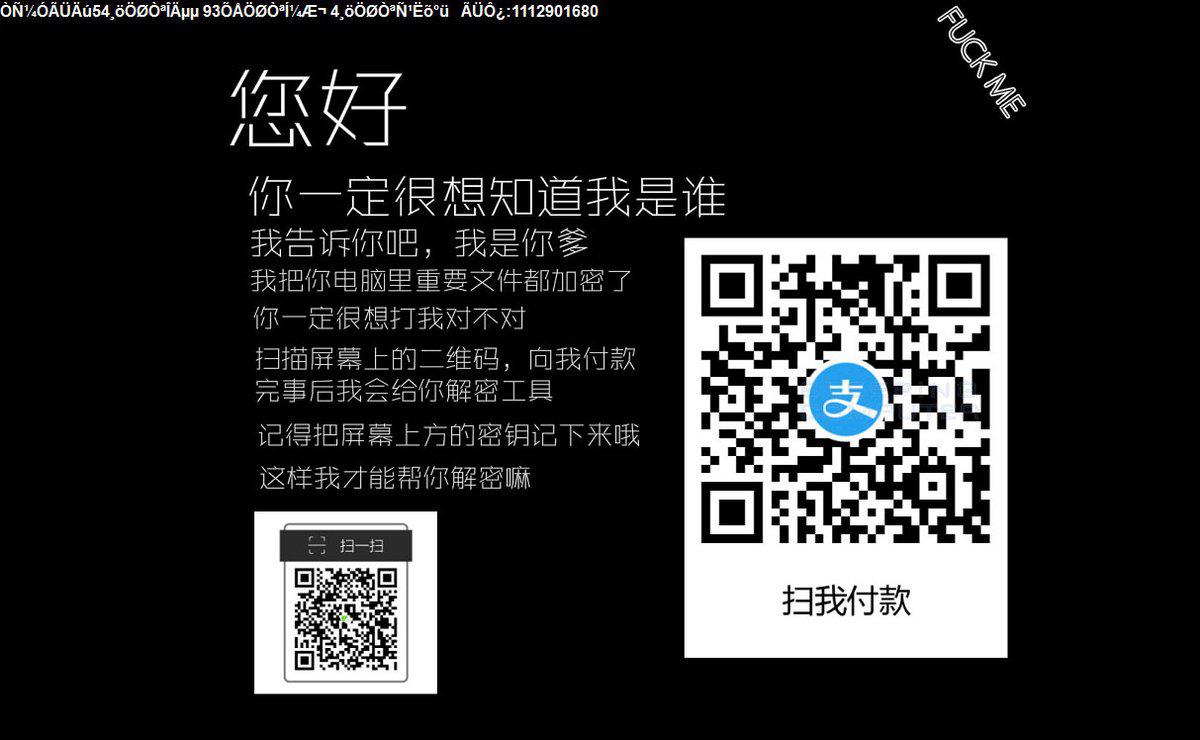
ΝΕΟΣ ScreenLocker: {κάτι_στα_κινέζικα}
Αυτός κάτι λέει στα κινέζικα, λεει και ένα βρωμόλογο στα αγγλικά (ευχαρίστως), δεν κρυπτογραφεί τίποτα, αγνοήστε το.
ΝΕΟΣ RANSOMWARE: Ressurection
Κι αυτός βασίζεται στον HiddenTear. Το ενδιαφέρον είναι ότι το Ransom Note παίζει μουσική.
Δείτε το βίντεο.
ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!
H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.
