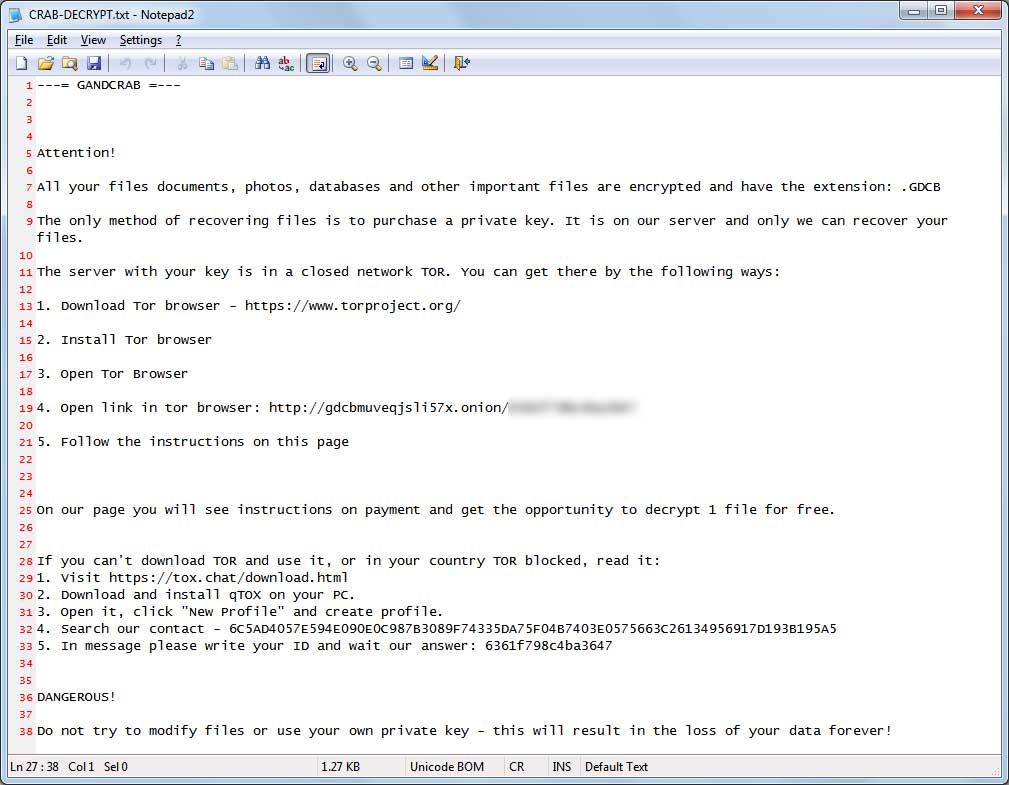
Για αυτήν την εβδομάδα, είχαμε την επανεμφάνιση του GandCrab με νέο στέλεχος που προς το παρόν δεν έχουμε καταφέρει να σπάσουμε 🙁
Είχαμε επίσης την έρευνα της CyberEdge για τους Ransomware, με απίστευτα αποτελέσματα: Οι μισοί από όσους πλήρωσαν τα λύτρα, δεν πήραν ποτέ τα δεδομένα τους 🙁
Ας τα δούμε αναλυτικά:
Μεγάλη καμπάνια διασπείρει GlobeImposter και GandCrab — ΠΡΟΣΟΧΗ ΣΕ ΟΛΟΥΣ!
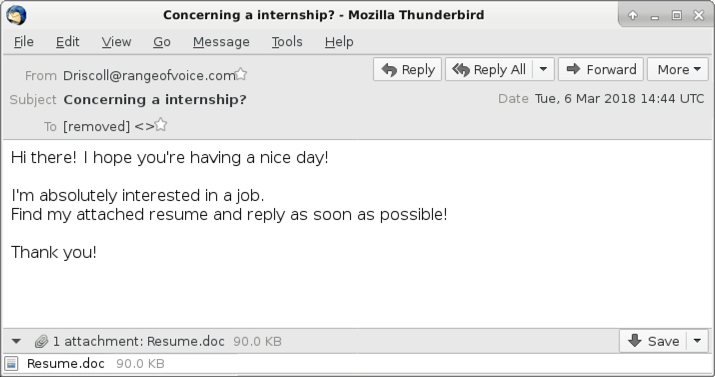
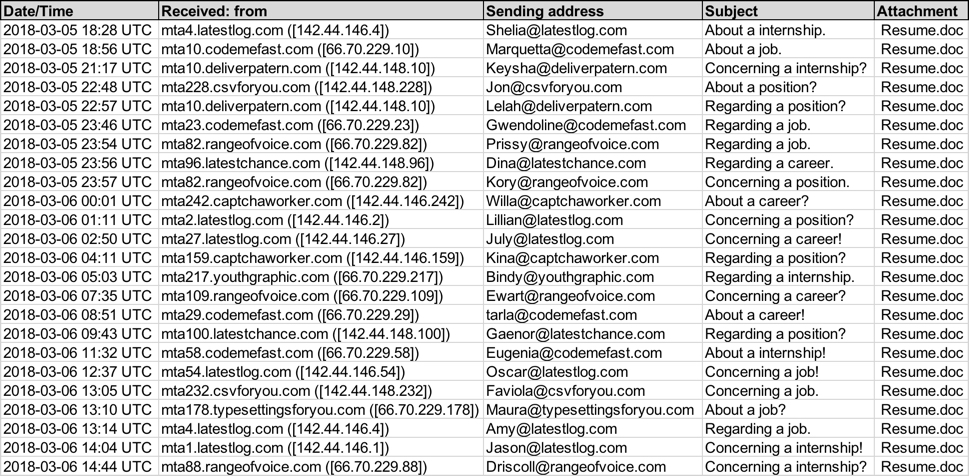
Υπάρχει σε εξέλιξη μεγάλη καμπάνια με malspam, εξαιρετικά επικίνδυνη, που διασπείρει τους GandCrab και GlobeImposter. Και οι δύο Ransomware είναι εξαιρετικά δραστήριοι και δεν μπορούν να αποκρυπτογραφηθούν. Τα email που έρχονται είναι κάπως έτσι:
Tα email που έχουν εντοπιστεί να χρησιμοποιούνται ως αποστολείς είναι:
ΠΡΟΣΟΧΗ ΣΕ ΟΛΟΥΣ!!!! Ακολουθήστε πιστά τον οδηγό επιβίωσης που έχουμε γράψει εδώ και καιρό. ΜΗΝ ΑΝΟΙΓΕΤΕ ΕΠΙΣΥΝΑΠΤΟΜΕΝΑ ΑΠΟ ΜΗ ΕΜΠΙΣΤΕΣ ΠΗΓΕΣ.
Η νέα έκδοση είναι δυστυχώς ασφαλής, τοποθετεί την επέκταση .CRAB και έχει επανασχεδιαστεί.
Έρευνα – σοκ της CyberEdge για τους Ransomware – Μόνο το ~50% όσων πλήρωσαν τα λύτρα πήραν πίσω δεδομένα!
Σε μία πολύ ενδιαφέρουσα έρευνα της CyberEdge, γίνεται φανερό ότι οι μισοί από όσους έπεσαν θύματα Ransomware και αποφάσισαν να πληρώσουν τα λύτρα, δεν πήραν ποτέ τα δεδομένα τους πίσω!
Το ενθαρρυντικό είναι ότι περίπου 53% των θυμάτων -πάνω από τους μισούς- δεν πλήρωσαν τα λύτρα είτε γιατί είχαν αντίγραφα ασφαλείας, είτε γιατί χρησιμοποίησαν υπηρεσία ανάκτησης δεδομένων.
Νέος GlobeImposter 2.0 – .encrypt
Εμφάνιση του GlobeImposter 2.0 με νέο στέλεχος που τοποθετεί την επέκταση .encrypt. Ο GlobeImposter είναι σταθερά ιδιαίτερα δραστήριος με πολλά θύματα και στην Ελλάδα. Δυστυχώς δεν υπάρχει ακόμα λύση για αυτόν. Η CyberSecurity Team έβγαλε ένα πολύ ενδιαφέρον βίντεο στο οποίο γίνεται επίδειξη του τρόπου επιμόλυνσης με αυτό το στέλεχος. Δείτε το:
Νέος Jigsaw με ενδιαφέρον μήνυμα εκβιασμού
Αυτός τοποθετεί την επέκταση .BitConnect και υπόσχεται ότι θα αποκρυπτογραφήσει τα αρχεία αν βγάλετε μια φωτογραφία του εαυτού σας κρατώντας ένα σημείωμα με τον κωδικό που σας δίνει, και το ποστάρετε στο instagram….
Nέος RotorCrypt
Eμφανίστηκε ένα νέο στέλεχος του Rotorcrypt το οποίο τοποθετεί την πολύ εύκολη επέκταση !,–,Revert Access,–,starbax@tutanote.com,–,.BlockBax_v3.2.
Νέος Jigsaw – JES
O Michael Gillespie ανακάλυψε έναν νέο Ισπανικό Jigsaw που τοποθετεί την επέκταση .jes και χρησιμοποιεί μια ταπετσαρία με θεματολογία Κθούλου. Τηρώντας την παράδοση, έχουμε βρει λύση, μη πληρώσετε τα λύτρα.
Νέος Ransomware – Qwerty
Αυτός ανακαλύφθηκε από τη BleepingComputer και είναι δραστήριος τις τελευταίες μέρες, τοποθετεί την επέκταση .qwerty, αφού πρώτα κρυπτογραφήσει τα αρχεία και κάνει overwrite τα αρχικά data. Το ενδιαφέρον είναι ότι χρησιμοποιεί το νόμιμο GnuPG (γνωστό και ως GPG) για την κρυπτογράφηση.
Νέος Ransomware – FRS
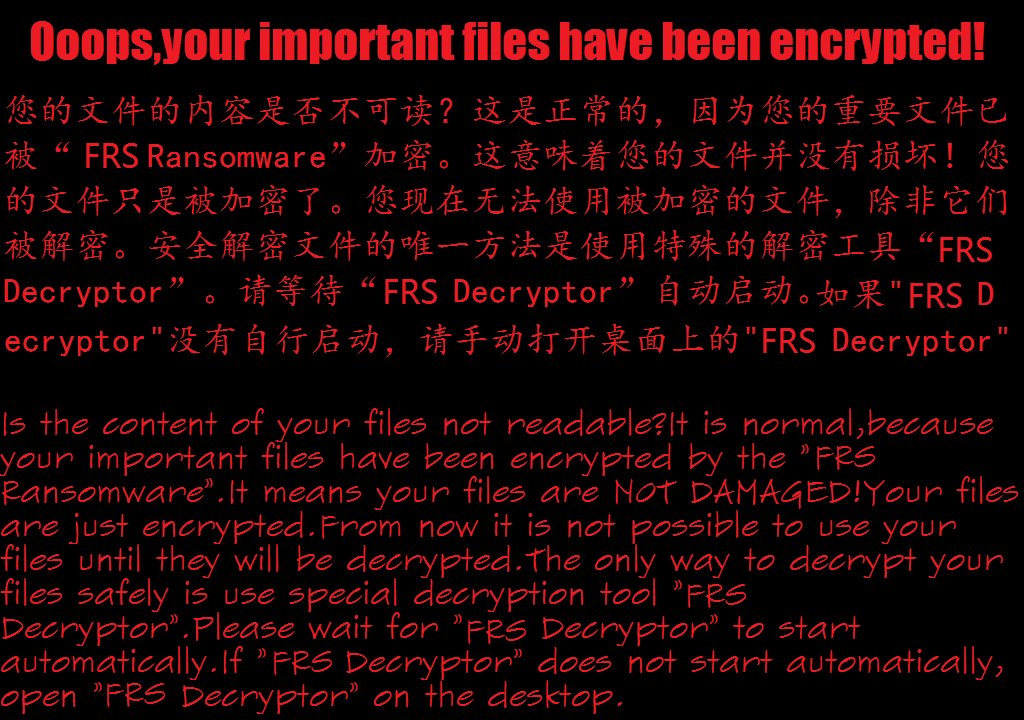
Ο Karsten Hahn ανακάλυψε τον FRS ο οποίος τοποθετεί την επέκταση .frs στα κρυπτογραφημένα αρχεία.
Νέος Ransomware – Ultimo
Και πάλι ο Karsten Hahn ανακάλυψε αυτόν τον Ransomware που τοποθετεί την επέκταση .locked. Έχει αρκετά προβλήματα στον κώδικα πάντως.
Αυτά για τώρα. Καλή εβδομάδα σε όλους! Ευχαριστούμε την BleepingComputer για την παροχή υλικού.
H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.
Αυτήν την εβδομάδα είχαμε κυρίως μικρά στελέχη Ransomware να κάνουν την εμφάνισή τους.Μας κίνησαν το ενδιαφέρον δύο παραλλαγές του CryptoMix και ένα υπό κατασκευή Ransomware που δημιουργήθηκε για να επιτεθεί σε συγκεκριμένο σχολείο της Αμερικής.Ας τα δούμε αναλυτικά: Νέος Jigsaw Ransomware: Pabluklocker O Michael Gillespie ανακάλυψε ένα strain του φίλου μας του Jigsaw που τοποθετεί την…
Εξαιρετικά καλή θα χαρακτηρίζαμε την εβδομάδα που μας πέρασε, αφού βρήκαμε λύσεις για πολλούς Ransomware 🙂Στα άλλα ενδιαφέροντα νέα, η Microsoft πρόσθεσε λειτουργία ανίχνευσης και αποτροπής Ransomware στο Office 365. Κατά τ’ άλλα, είχαμε κυρίως μικρά νέα στελέχη. Ας τα δούμε αναλυτικά: Η Μicrosoft παίρνει anti-ransomware μέτρα Ένα πολύ ενδιαφέρον feature φαίνεται πως ενσωματώνει η…
Πολύ καλά νέα, αποκρυπτογραφήσαμε τον Scarab Ransomware! Αν έχετε πέσει θύμα του, ελάτε σε επικοινωνία μαζί μας!Αποκρυπτογραφήσαμε και τον Everbe! ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ! Κατά τ’ άλλα, κυρίως μικρά νέα στελέχη είχαμε αυτήν την εβδομάδα, με κάποια να παρουσιάζουν ενδιαφέρον σχετικά με τον τρόπο διασποράς τους. Ας τα δούμε αναλυτικά: Νέος Ransomware – Donut —…
Για την εβδομάδα που πέρασε είχαμε συνέχεια της έξαρσης του GandCrab και του Samas, ενώ ενδιαφέρον παρουσίασαν ειδήσεις για χτυπήματα Ransomware σε διάφορες κυβερνητικές υπηρεσίες των ΗΠΑ. Κατά τ’ άλλα, παρατηρούμε αρκετά χτυπήματα CryptON/Sigrun στην Ελλάδα (προσοχή σε όλους!). Ας τα δούμε αναλυτικά: Η αστυνομία του Riverside πέφτει θύμα Ransomware για δεύτερη φορά. Επίθεση Ransomware…
NIKHΣΑΜΕ ΚΑΙ ΤΟΝ ΚΑΙΝΟΥΡΓΙΟ JIGSAW! Λύση για τον Ransomware – ιός κρυπτογράφησης Jigsaw ΕΧΟΥΜΕ ΒΡΕΙ ΛΥΣΗ, ΜΗ ΠΛΗΡΩΣΕΤΕ ΤΑ ΛΥΤΡΑ!Και άλλη μία παραλλαγή του Jigsaw εμφανίστηκε στο προσκήνιο αυτήν την εβδομάδα,η οποία τοποθετεί την επέκταση .uk-dealer@sigaint.org στα κρυπτογραφημένα αρχεία. ΚΑΙ για αυτήν την περίπτωση.UPDATE 5/2/2017: Λύσαμε και την τέταρτη παραλλαγή του Jigsaw η οποία μας έβριζε στα γερμανικά τοποθετώντας την επέκταση…
CIA Spam email με pdf αρχείο. Μια νέα παραλλαγή των κλασικών πορνογραφικών μηνυμάτων ηλεκτρονικής αλληλογραφίας της CIA θέτει πλέον νέα στάνταρ ! Όσα ξέραμε από την μέχρι τώρα διασπορά τέτοιων email, πλέον επαναπροσδιορίζονται. Οι οδηγίες για πληρωμή του υποτιθέμενου “προστίμου” ώστε να αποφύγουν τα θύματα την δίωξη. Έρχεται σε συνημμένο PDF αρχείο που προστατεύεται με…