AiraCrop | Cerber | CerberTear | French Jigsaw | Gingerbread | iRansom | NoobCrypt | PaySafe Generator | Ransomware
RANSOMWARE UPDATES 03/11/2016 – 13/11/2016
NEOΣ Scareware: Clock
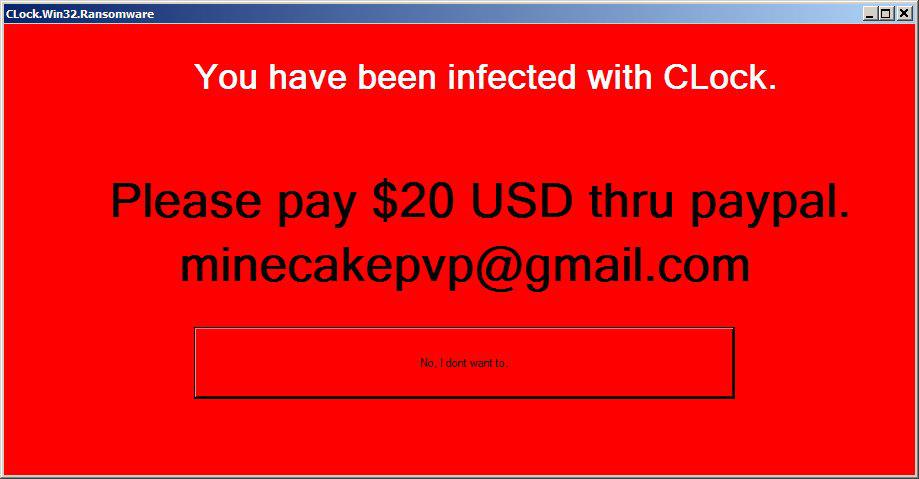
Ανακαλύφθηκε Scareware ιός με το όνομα Clock.Win32.Ransomware. Δεν κάνει καμία κρυπτογράφηση και απλώς προσπαθεί να πανικοβάλει το θύμα του.
ΜΗΝ ΤΟ ΠΛΗΡΩΣΕΤΕ.
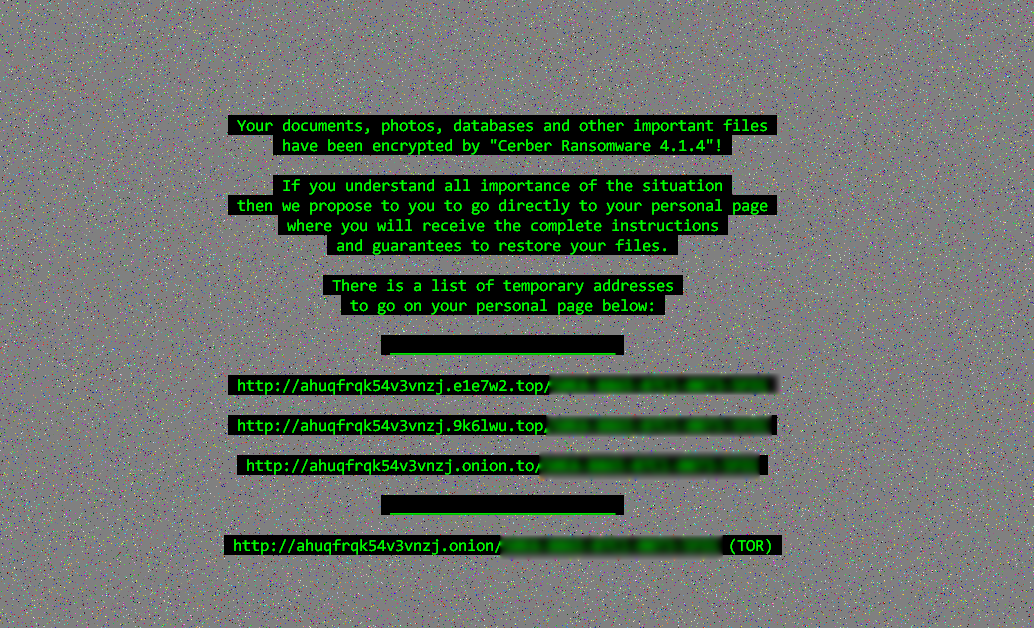
Σαρώνει ο νέος Cerber 4, χρησιμοποιεί αρχεία Word
O Cerber 4.1.4 πλέον διασπείρεται μέσω αρχείων Word με μολυσμένες macro εντολές οι οποίες κατεβάζουν και εγκαθιστούν τον Ransomware. Αυτά τα αρχεία Word αποστέλλονται στα email με επισυναπτόμενα .zip αρχεία και τίτλο τύπου: Re: Invoice 228987
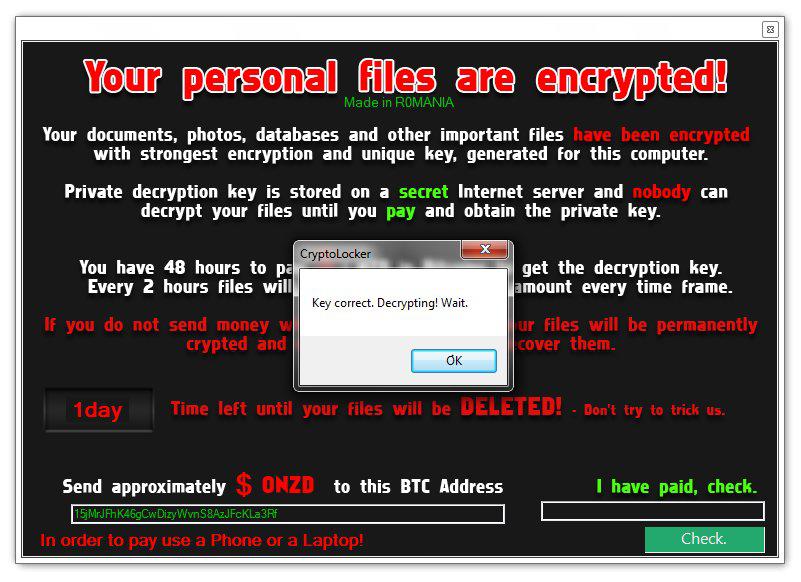
NEOΣ Ransomware: NoobCrypt … με ημερομηνία λήξης…
Απίστευτη γκάφα έχουν κάνει οι developers του NoobCrypt Ransomware, αφού χρησιμοποίησαν μια δοκιμαστική έκδοση ενός C# διαχωριστή. Η δοκιμαστική έκδοση που χρησιμοποίησαν έληγε στις 5 Οκτωβρίου 2016 και ως εκ τούτου δεν είναι δυνατό το άνοιγμα των διαλόγων! Επίσης, τα έκαναν μαντάρα με το διαχωριστή και η αποκρυπτογράφηση γίνεται αυτόματα μετά την εγκατάσταση του ιού!
Κι άλλη παραλλαγή του French Jigsaw
Αυτή τη φορά χρησιμοποιεί την κατάληξη .encrypted στα αρχεία και το ransom note είναι στα Γαλλικά. Να υπενθυμίσουμε ότι αυτός ο ιός διαγράφει ένα αρχείο κάθε ώρα με σκοπό να πιέσει το θύμα του να πληρώσει τα λύτρα, ενώ η τελευταία έκδοση διαγράφει 1000 αρχεία ανά 30 λεπτά.
ΥΠΑΡΧΕΙ ΛΥΣΗ ΓΙΑ ΑΥΤΟΝ ΤΟΝ ΙΟ.
ΥΠΑΡΧΕΙ ΛΥΣΗ ΓΙΑ ΑΥΤΟΝ ΤΟΝ ΙΟ.
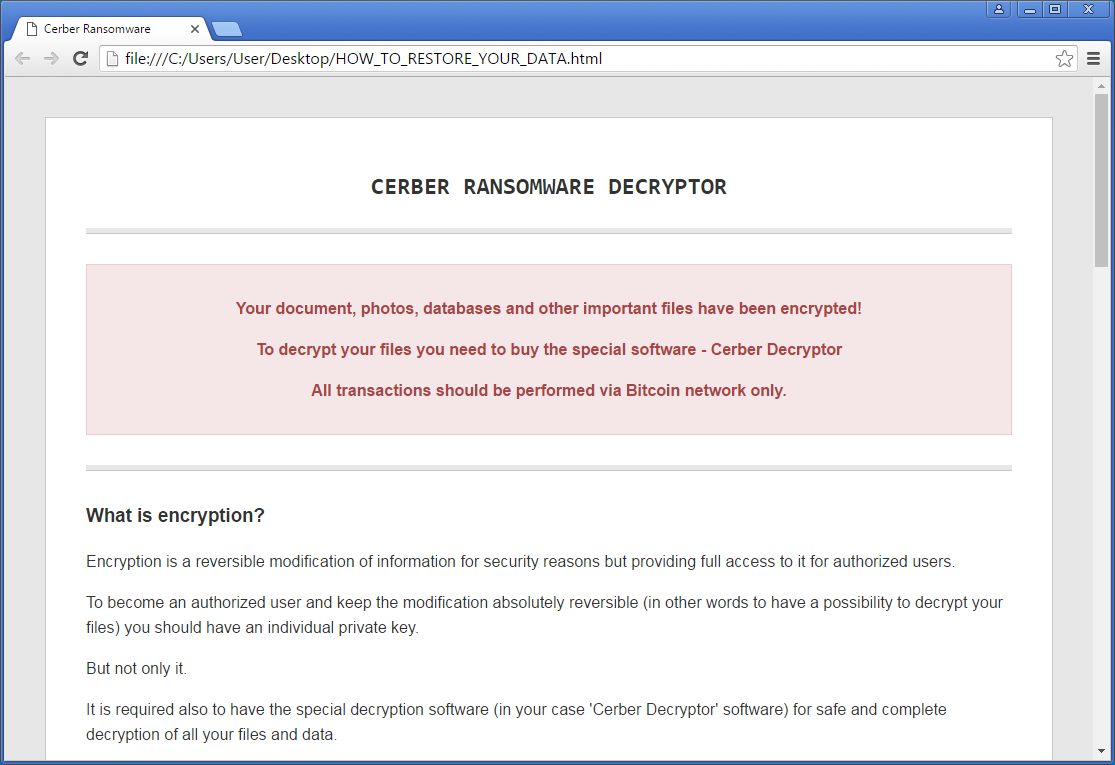
NEOΣ Ransom: CerberTear παριστάνει τον Cerber
Ένας νέος Ransomware, ο CerberTear που βασίζεται στον HiddenTear, παριστάνει τον Cerber ενώ δεν έχει καμία σχέση με αυτή τη διανομή.
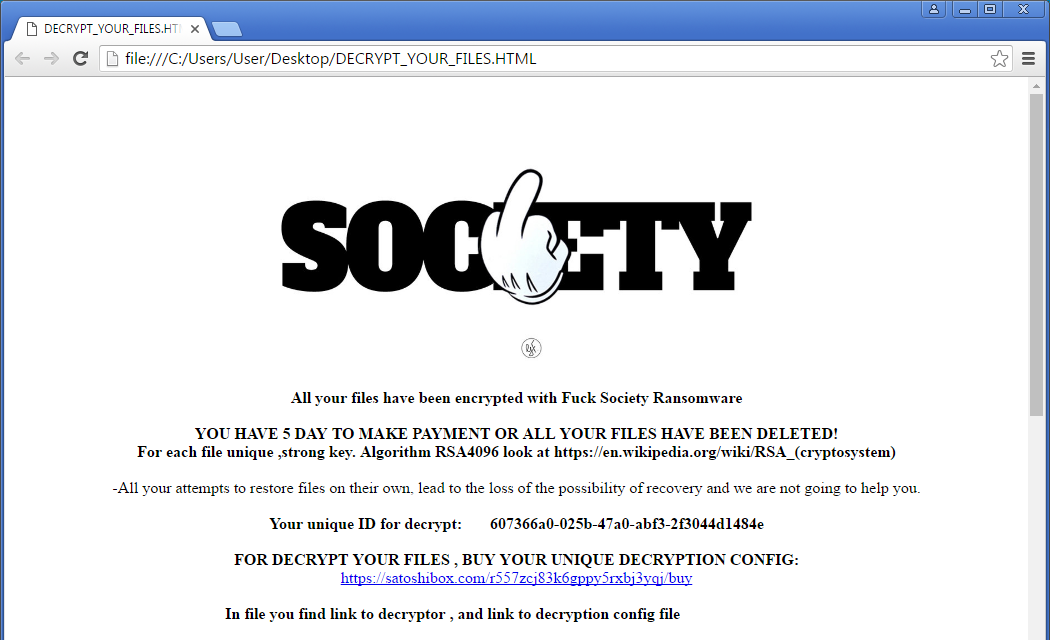
NEOΣ Ransomware: Fuck Society
Oι ερευνητές της Malwarebytes ανακάλυψαν έναν καινούργιο Ransomware ιό, τον Fsociety που βασίζεται στον RemindMe Ransomware. Ο ιός αυτός κρυπτογραφεί τα δεδομένα αλλάζοντας την επέκταση σε .dll και δημιουργεί ransom notes με τίτλο DECRYPT_YOUR_FILES.HTML.
NEOΣ Ransomware προσποιείται ότι είναι PaySafe Generator
Κυκλοφορεί ένας Paysafe Card Generator ο οποίος προσποιείται ότι δημιουργεί PaySafe κάρτες αλλά στην πραγματικότητα στο παρασκήνιο κρυπτογραφεί τα δεδομένα σας, προσθέτοντας στην κατάληξη το .cry_ . Αν για παράδειγμα το αρχείο είναι το test.doc θα μετονομαστεί σε test.cry_doc. Αυτός ο ransomware είναι εξαιρετικά επιθετικός καθώς κρυπτογραφεί μέχρι και τα εκτελέσιμα αρχεία!
NEOΣ Ransomware: AiraCrop
Άλλος ένας νέος Ransomware ανακαλύφθηκε αυτή τη βδομάδα, ο AiraCrop ο οποίος προσθέτει το ._AiraCropEncrypted στην κατάληξη των αρχείων που κρυπτογραφεί και αφήνει ransom notes με όνομα How to decrypt your files.txt.

Πωλείται το iRansom στο DarkWeb
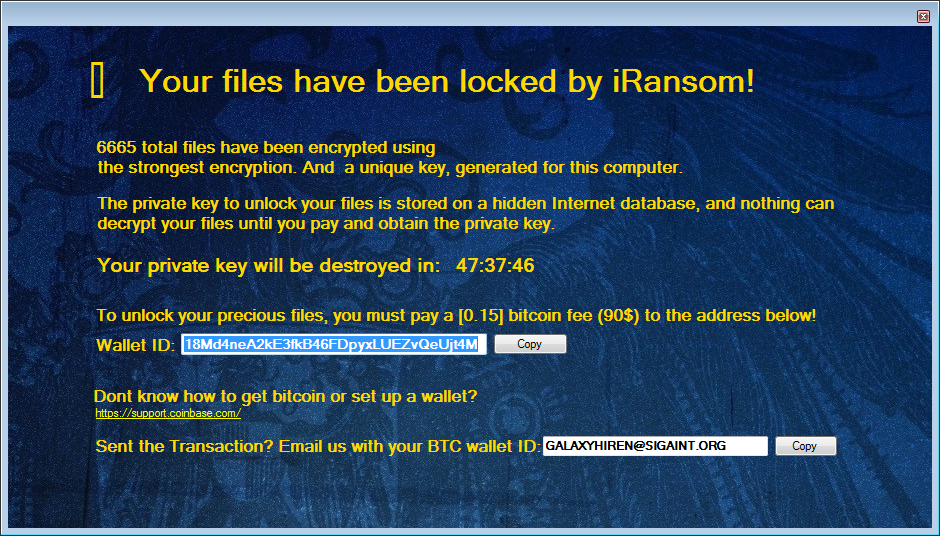
Ένας νέος Ransomware με την ονομασία iRansom είναι προς πώληση στο Darkweb. Μηχανικός μας προσεγγίστηκε από κάποιον ransomware developer πριν λίγο καιρό και τον προκαλούσε να δοκιμάσει το νέο ransomware που κατασκεύασε. Στα email που ανταλλάξαμε, επέμενε πώς πρόκειται απλά για κάποια δοκιμή του κώδικα και δεν θα το διένειμε. Προφανώς μας έλεγε ψέματα.
Όταν ο iRansom προσβάλλει το μηχάνημα, βάζει την κάταληξη .Locked στα αρχεία και ζητάει από τα θύματά του να στείλουν email στο galaxyhiren@sigaint.org.
Όταν ο iRansom προσβάλλει το μηχάνημα, βάζει την κάταληξη .Locked στα αρχεία και ζητάει από τα θύματά του να στείλουν email στο galaxyhiren@sigaint.org.
NEOΣ Ransomware στοχεύει σε PHP Servers
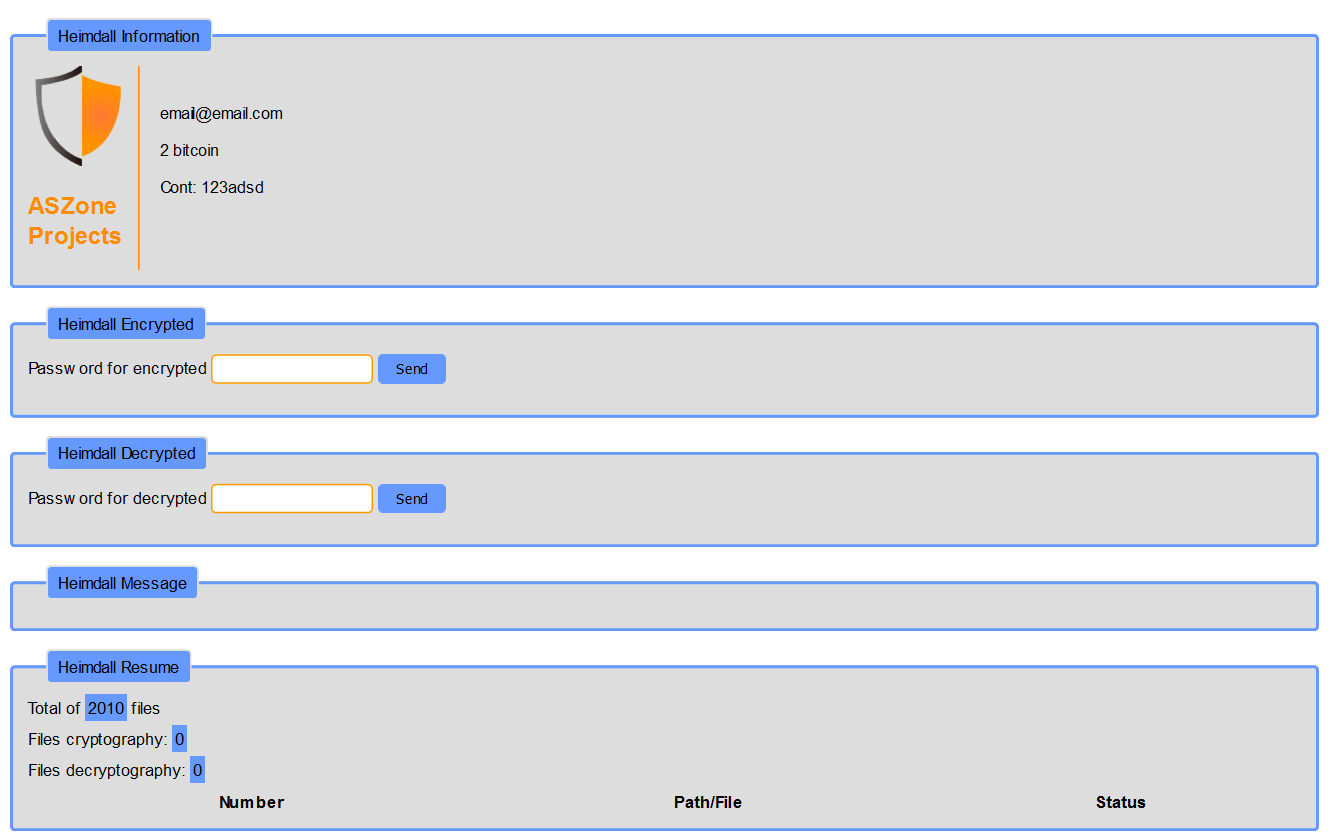
Νέα οικογένεια Ransomware που προγραμματίζεται σε PHP και επιτρέπει στον επιτιθέμενο να κρυπτογραφήσει τα περιεχόμενα ενός web server! Ο ιός ονομάζεται Heimdall και είναι open source!
NEOΣ Ransomware: Gingerbread
Αυτή είναι δική μας ονομασία στον ιό. Αυτός ο Ransomware μάλλον δεν είναι ενεργός πλέον, αλλά έχει ενδιαφέρον background…

Oι δημιουργοί του Locky μάλλον δεν έχουν όριο..
Εντοπίστηκε μία καινούργια μέθοδος με την οποία οι δημιουργοί του Locky προσπαθούν να ξεγελάσουν τα θύματά τους. Αυτή τη φορά στέλνουν spam email με δήθεν πρόβλημα στις κινήσεις των τραπεζικών λογαριασμών των υποψήφιων θυμάτων και τους καλούν να κατεβάσουν το έγγραφο και να το τρέξουν στον υπολογιστή τους.

H Northwind Data Recovery είναι ο μοναδικός WD, HGST, & Europol Trusted Partner στην Ελλάδα στους τομείς της Ανάκτησης Δεδομένων από σκληρούς δίσκους και επίλυσης Ransomware όπως οι Dharma, Stop, Jigsaw, Scarab, Gandcrab, Matrix, Screenlocker, Cerber, HiddenTear, Locky, WannaCry, STOP.